Passwall 指南
本文将介绍从简单到进阶的 Passwall 插件使用方法
⚠️ 不要使用任何第三方所谓的高大全固件
❌ 不要使用所谓的旁路由错误组网结构
以上任何方式都是影响网络稳定性的致命因素
⭕️ OpenWRT-Passwall GitHub 仓库地址
https://github.com/Openwrt-Passwall/openwrt-passwall
⚠️ 遇到问题想要提问,请先阅读完本指南,再考虑到官方仓库提交反馈
https://github.com/Openwrt-Passwall/openwrt-passwall/issues
安装前确保
你安装了 OpenWRT 官方固件、ImmortalWRT 固件或类原生固件。
参阅文章:正确下载 ImmortalWRT 固件的方案
参阅文章:ImmortalWRT 磁盘扩展
拒绝旁路由方案。旁路由是极其错误的组网方案。具体参阅:
为什么说旁路由是错误的?
关于“旁路由”的一些吐槽
下载最新编译发行产物
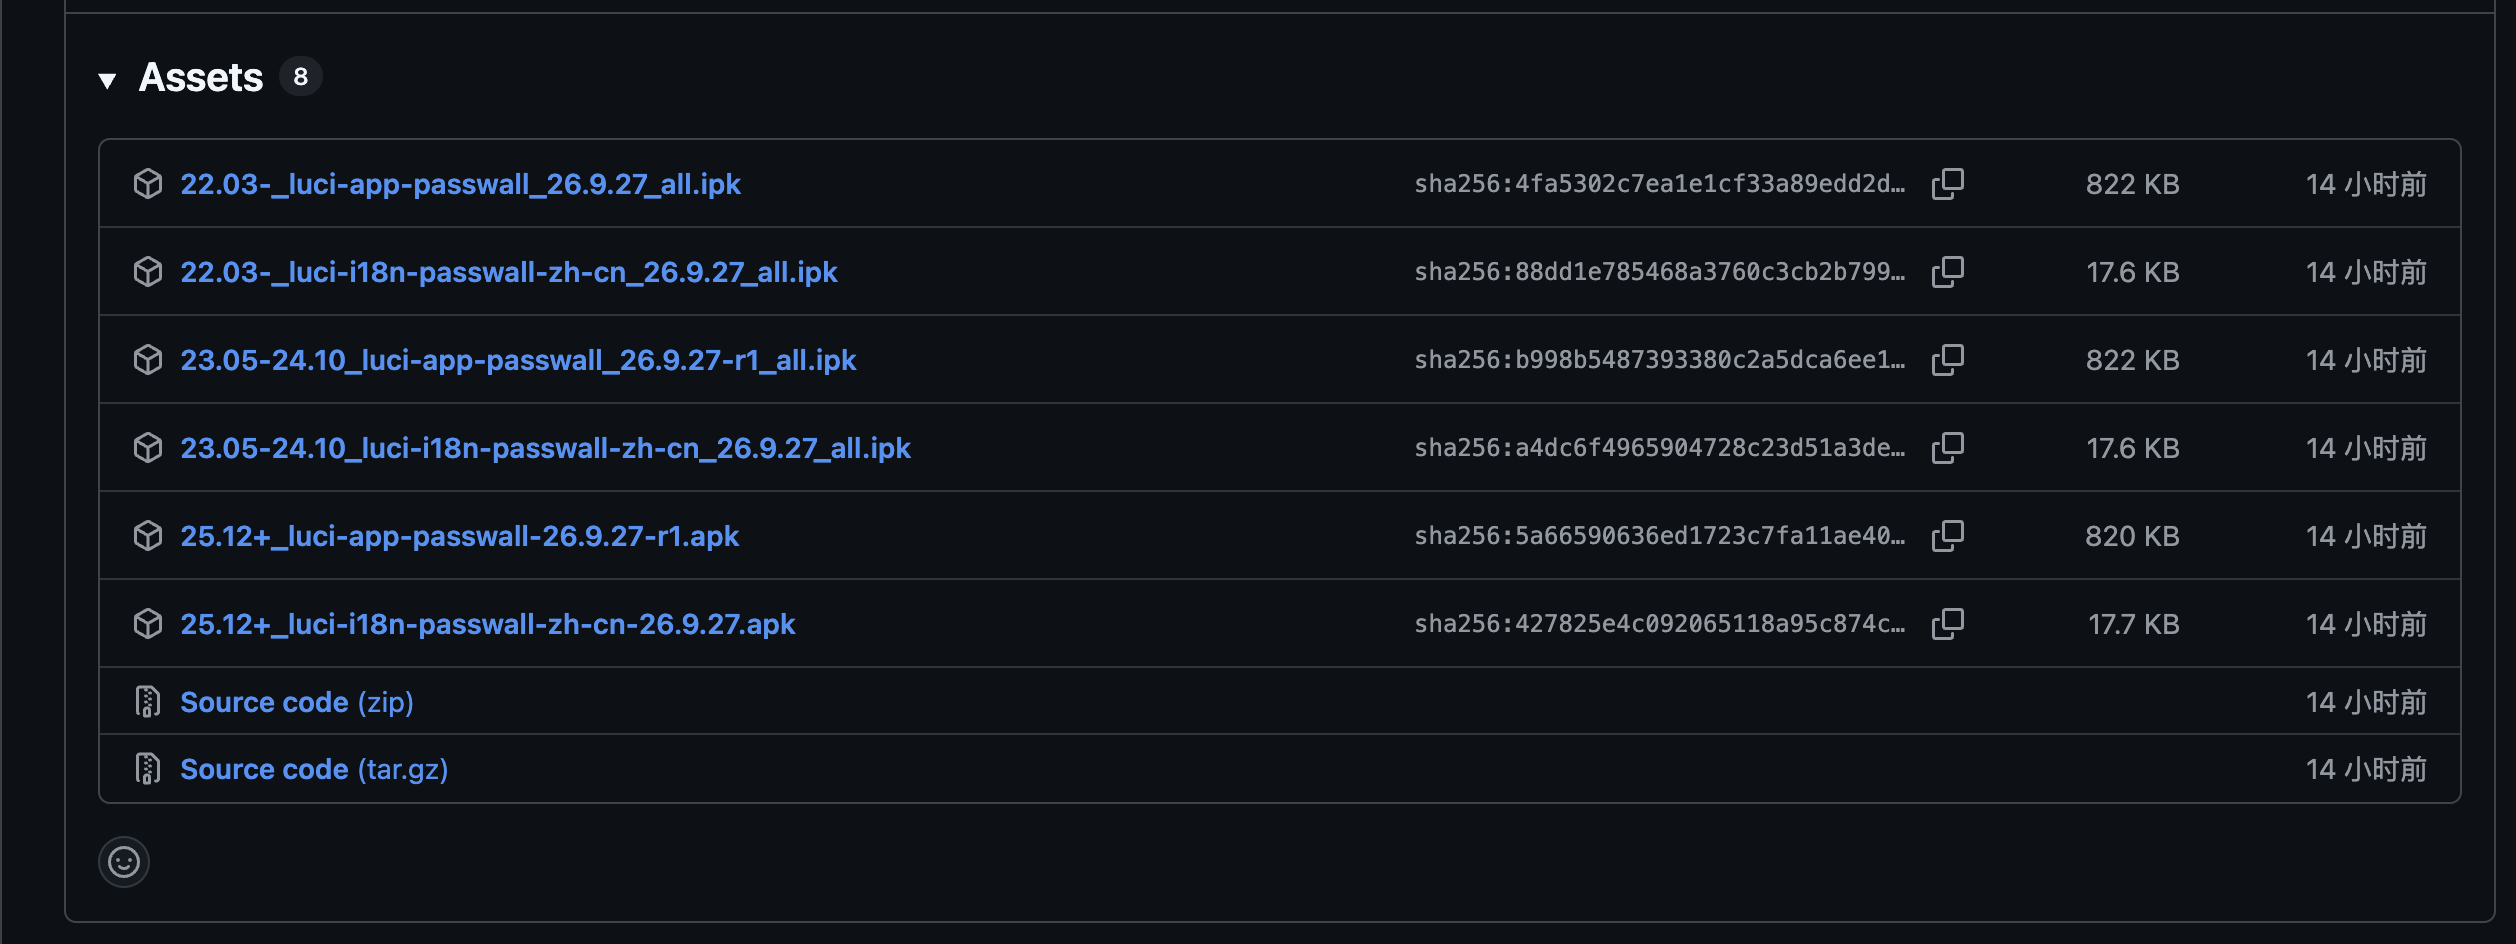
发行产物应该选择什么文件:主要看你的固件版本。
如果是 22 或更老的固件,就完全不推荐了,建议升级到至少 24.10。
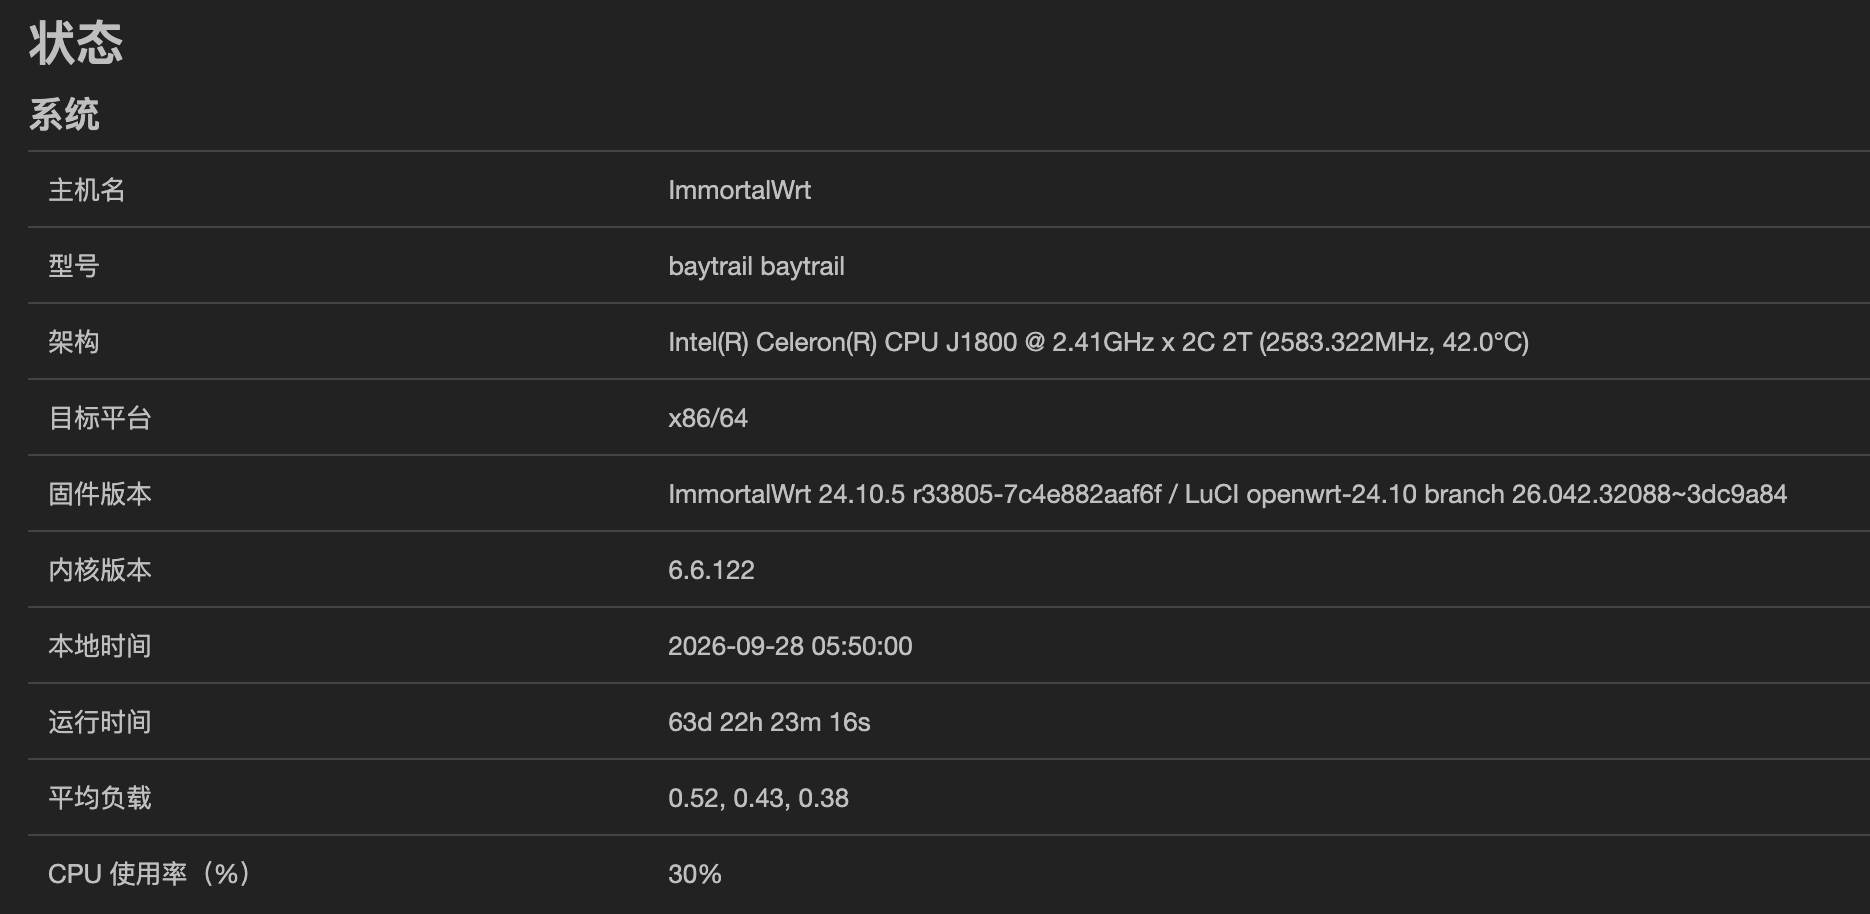
在固件版本中可以看到,符合 24.10,需要选择:
23.05-24.10_luci-app-passwall_26.9.27-r1_all.ipk
这是插件主体包,是必选项。
23.05-24.10_luci-i18n-passwall-zh-cn_26.9.27_all.ipk
这是中文翻译包。如果你的英语比较好,可以选择不下载。
以后的教程会使用简体中文进行讲解。
打开你的路由器后台。
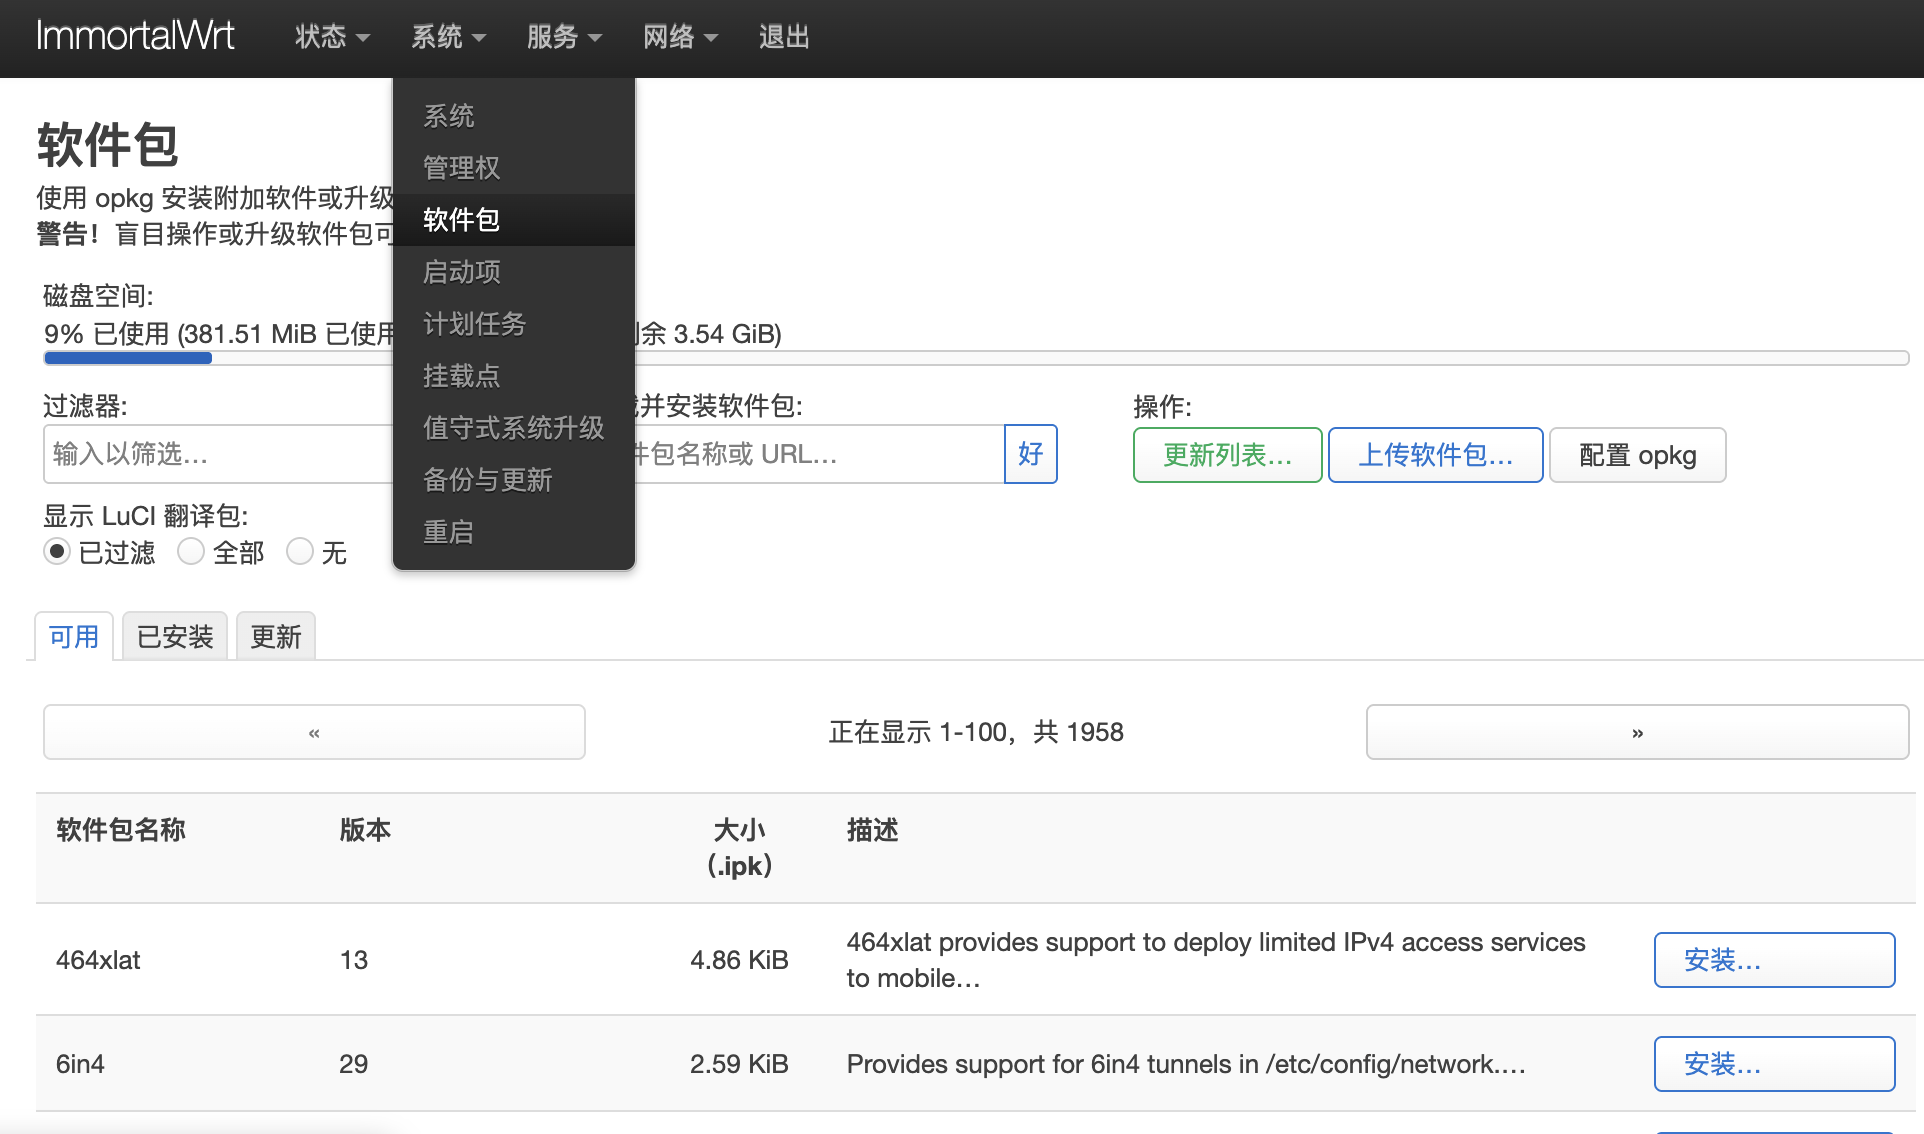
首先需要点击一下更新列表,这可以初步检查路由器的基础网络是否设置正确。
接下来需要选择“上传软件包”,依次上传 Passwall 软件包。
⚠️ 上传顺序:需要先上传 23.05-24.10_luci-app-passwall_26.9.27-r1_all.ipk,随后再上传 23.05-24.10_luci-i18n-passwall-zh-cn_26.9.27_all.ipk。
来到首页,可以看到一切都是默认状态,等待我们进行配置。
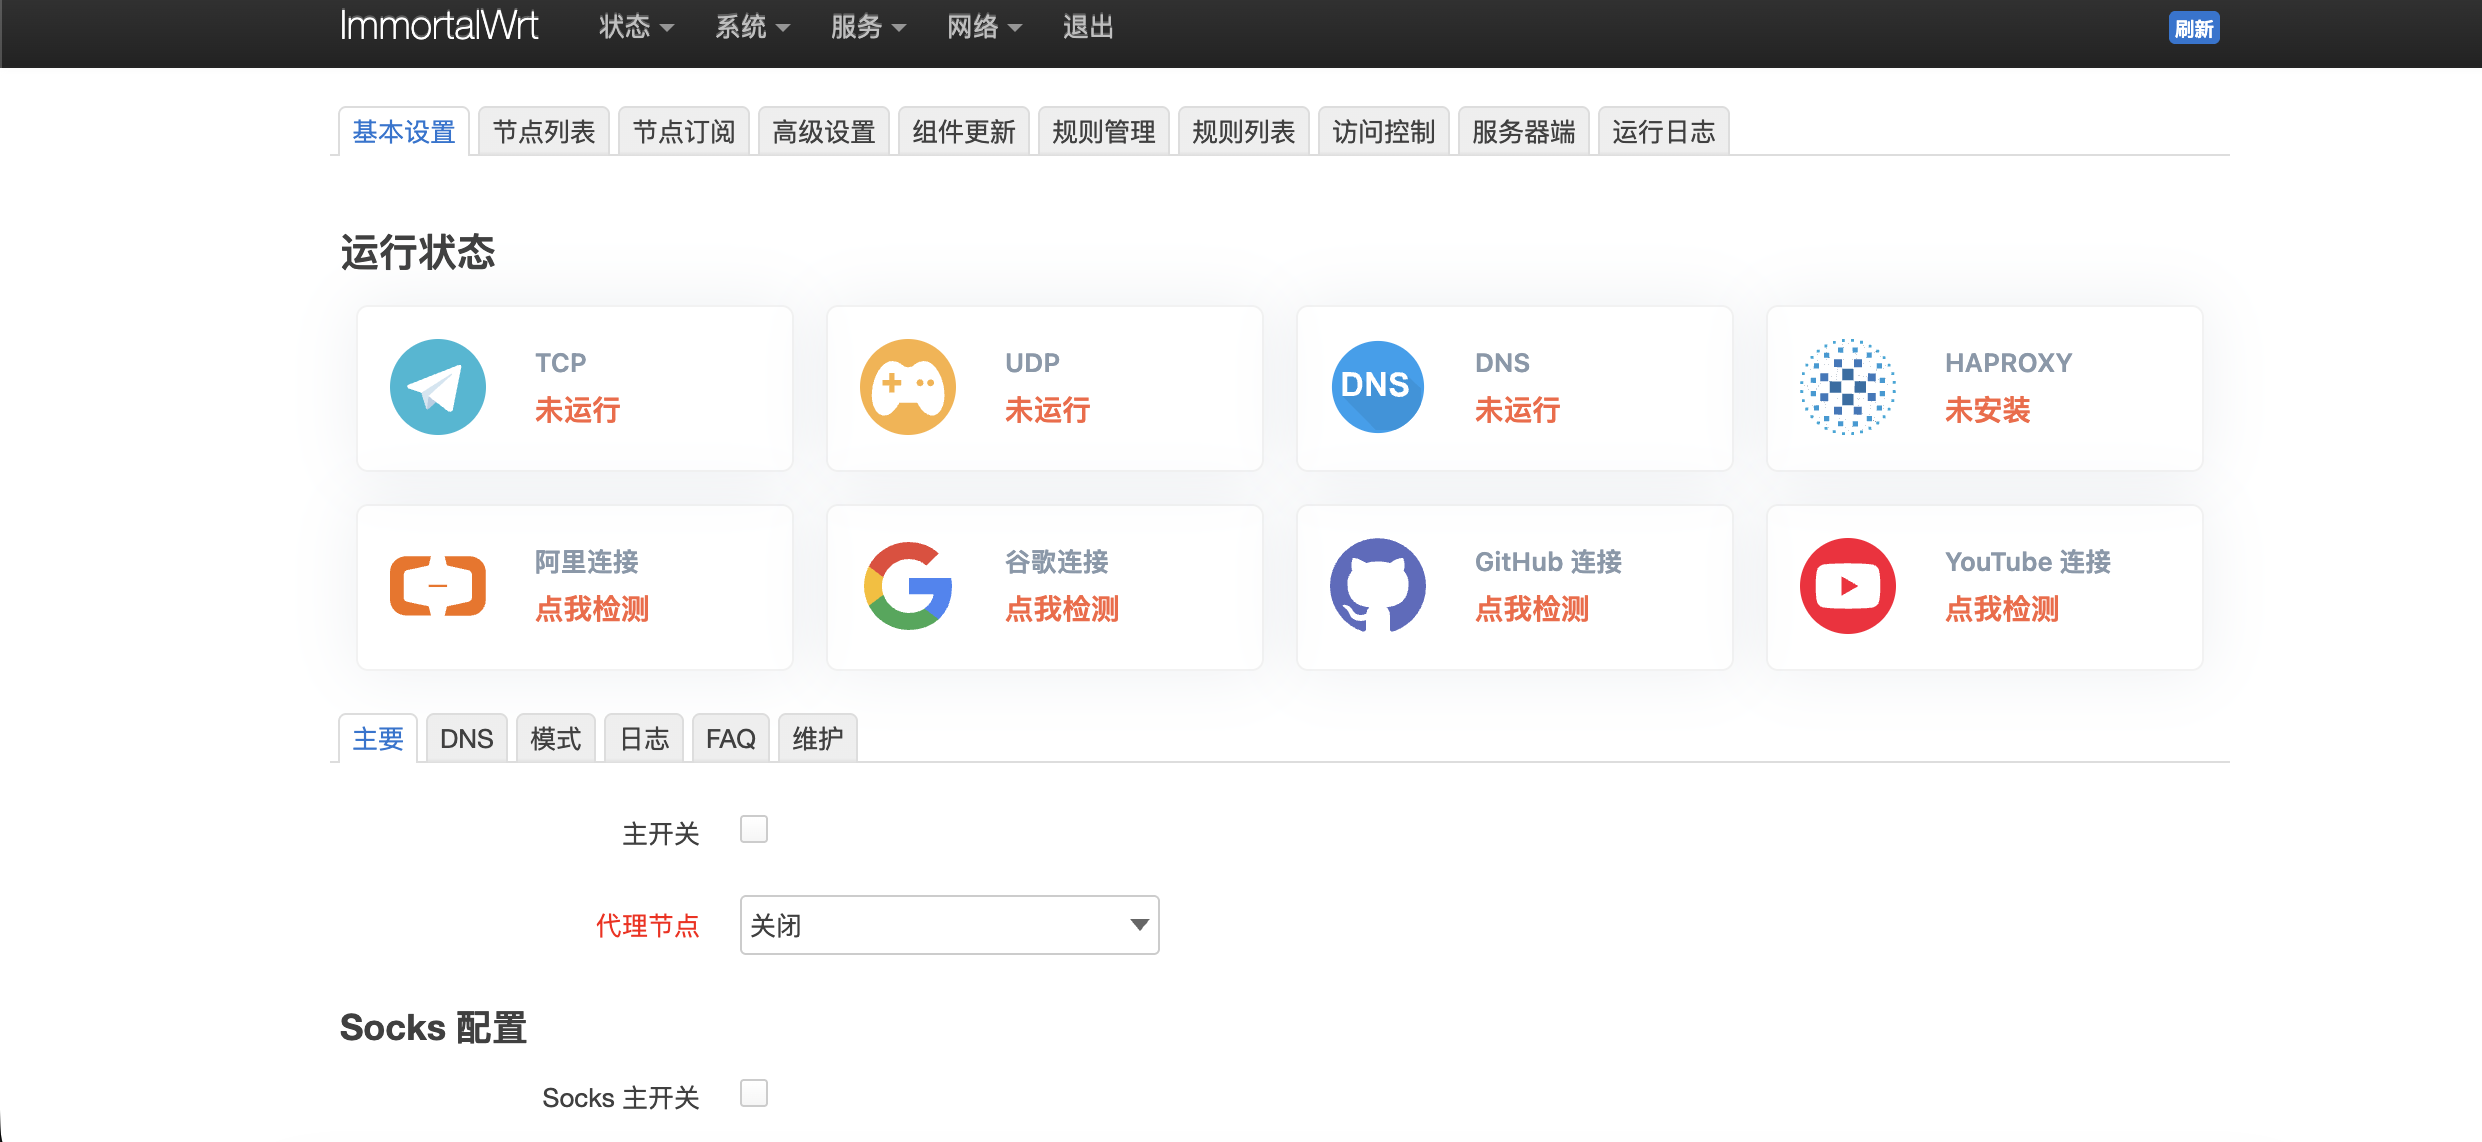
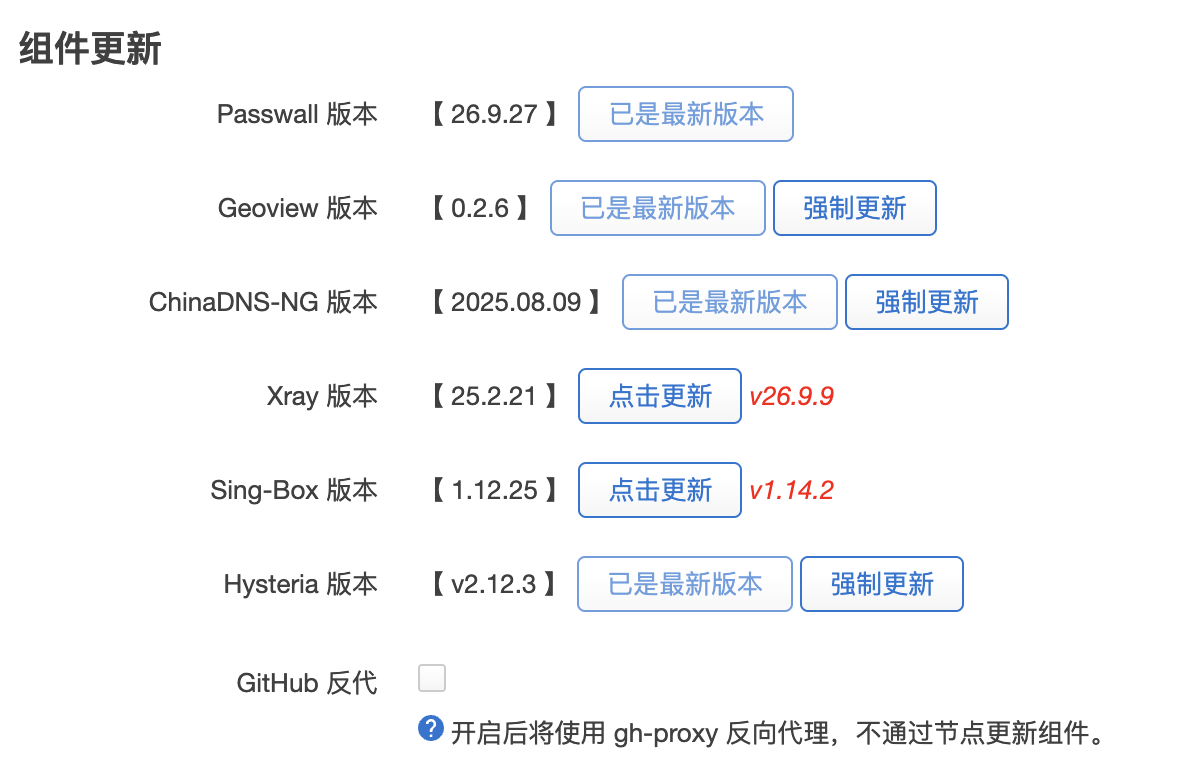
尽可能让组件保持最新,因此请点击点击更新来更新组件。
接下来,你需要有节点。
⚠️ Passwall 插件本身不提供代理服务,而是提供一个平台,类似于 V2rayNG 和 ClashMeta。具体的节点订阅和节点列表需要你自己选择。
本教程面向第一次使用的用户,因此会更多地介绍节点订阅方案。使用自建节点的用户会另外出一期指南,介绍基础教程以及一些注意事项。
如何获得节点订阅,这里不做讨论。
如果你已经开始折腾路由器透明代理,应该已经学会如何使用本地客户端,或者至少有办法连接到 Google/GitHub,因此请自行查找。
这里我以良心云为例,这是一家廉价、以 AWS 直连为主的代理节点提供商。
获得订阅链接后,来到 Passwall 的“节点订阅”标签页,点击“添加”按钮。
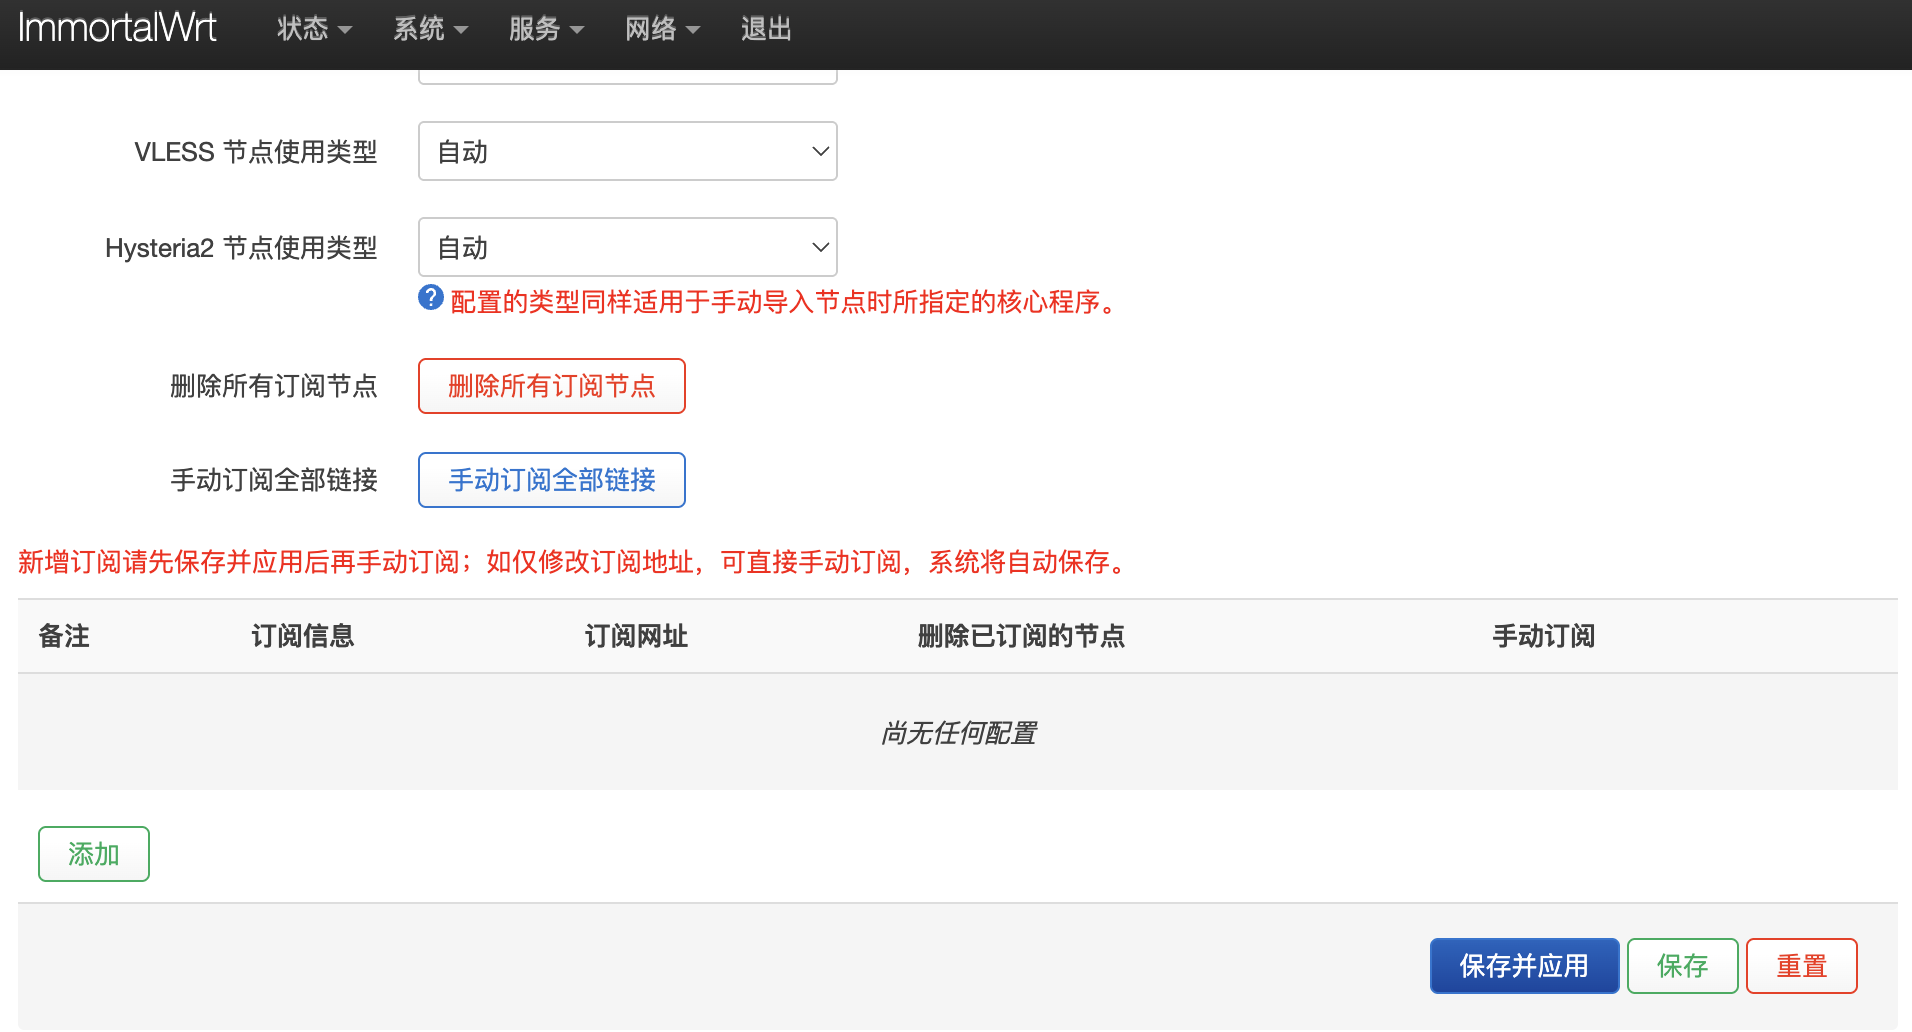
直接把订阅链接填入对应的输入框,然后点击“保存并应用”按钮即可。
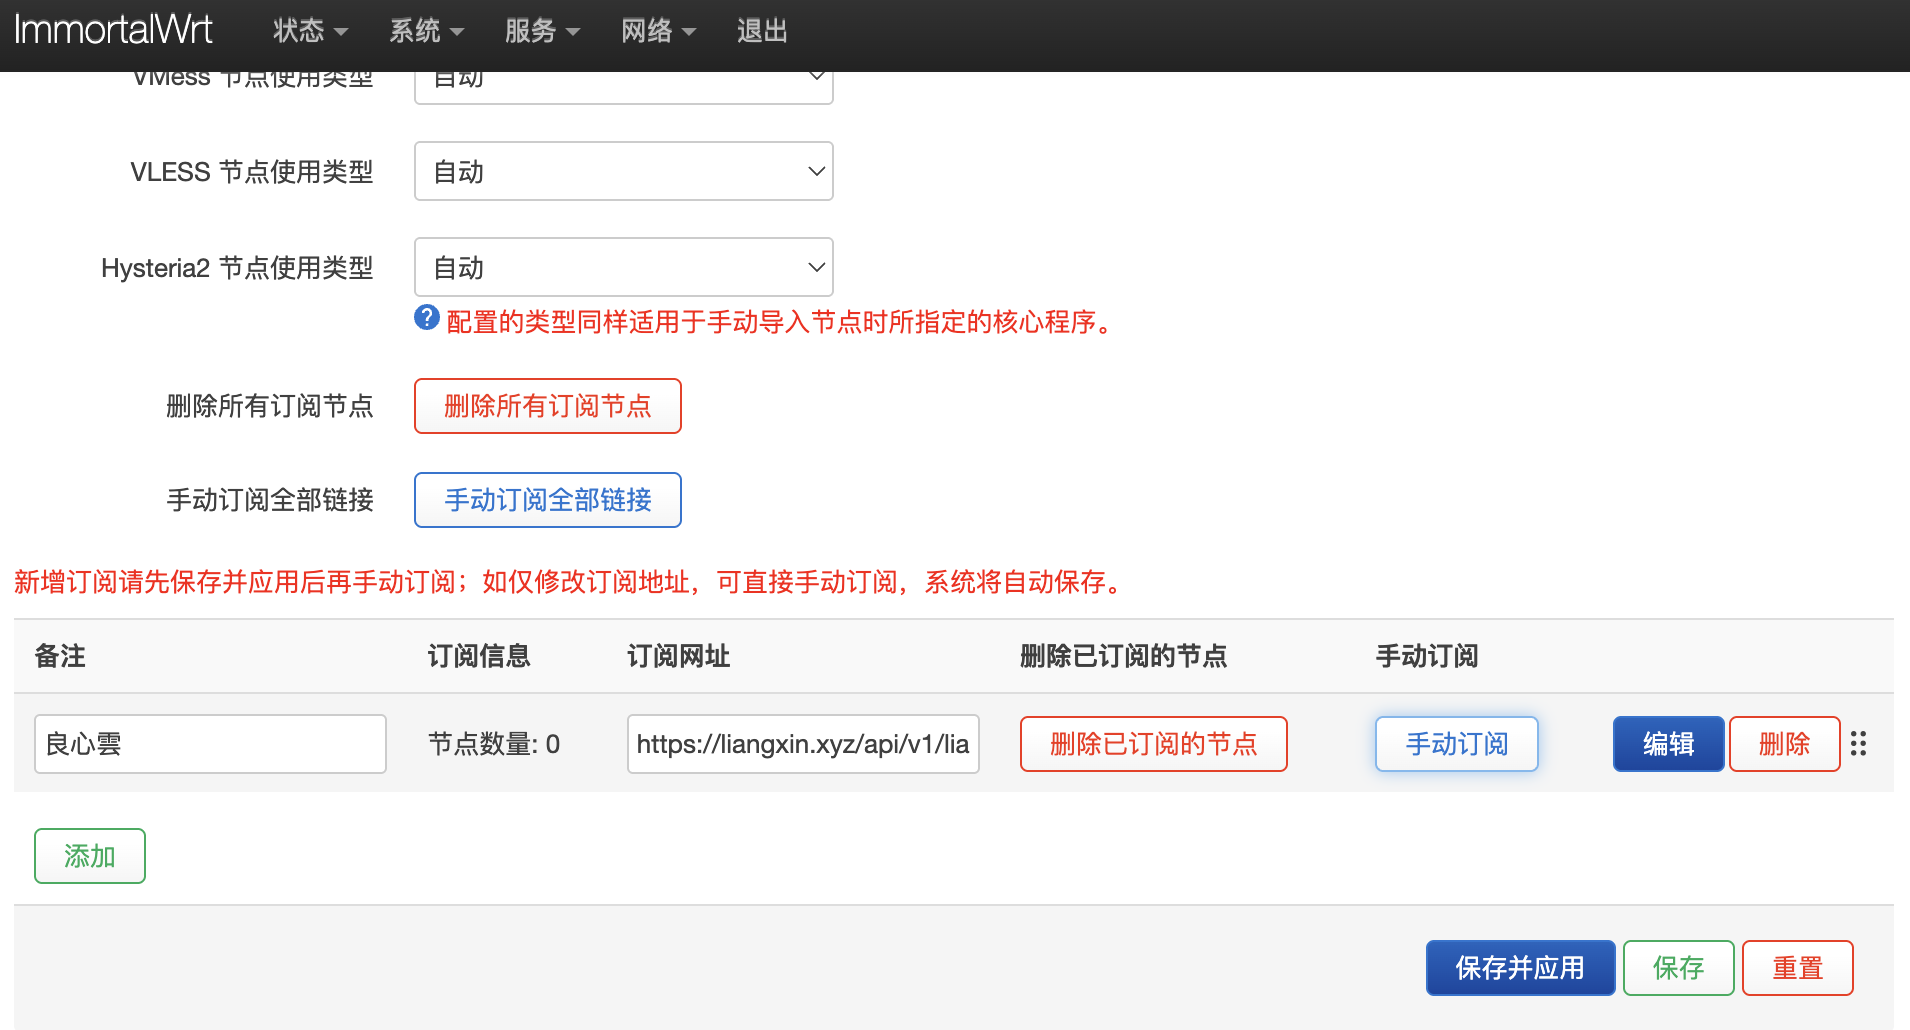
第一次订阅,需要自己点击“手动订阅”。
点击“节点列表”,可以看到对应的节点列表中有许多节点,选择其中一个即可。
回到首页,在“代理节点”中选择你心仪的节点。
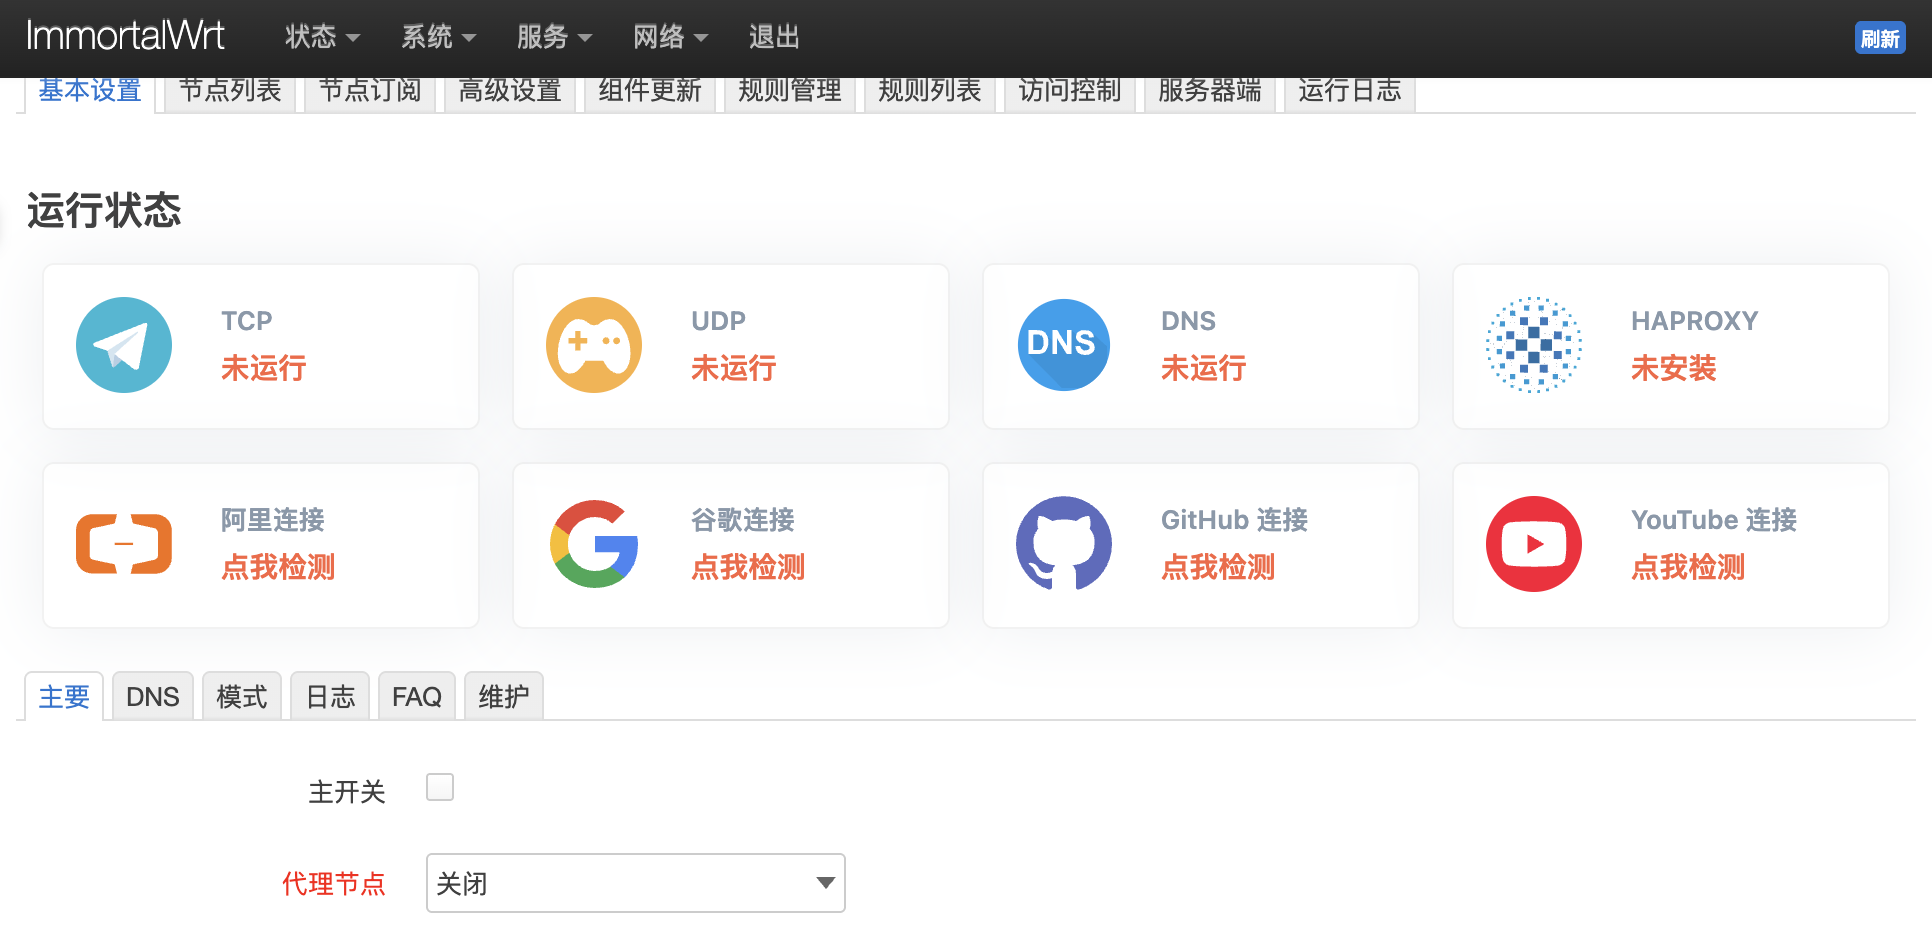
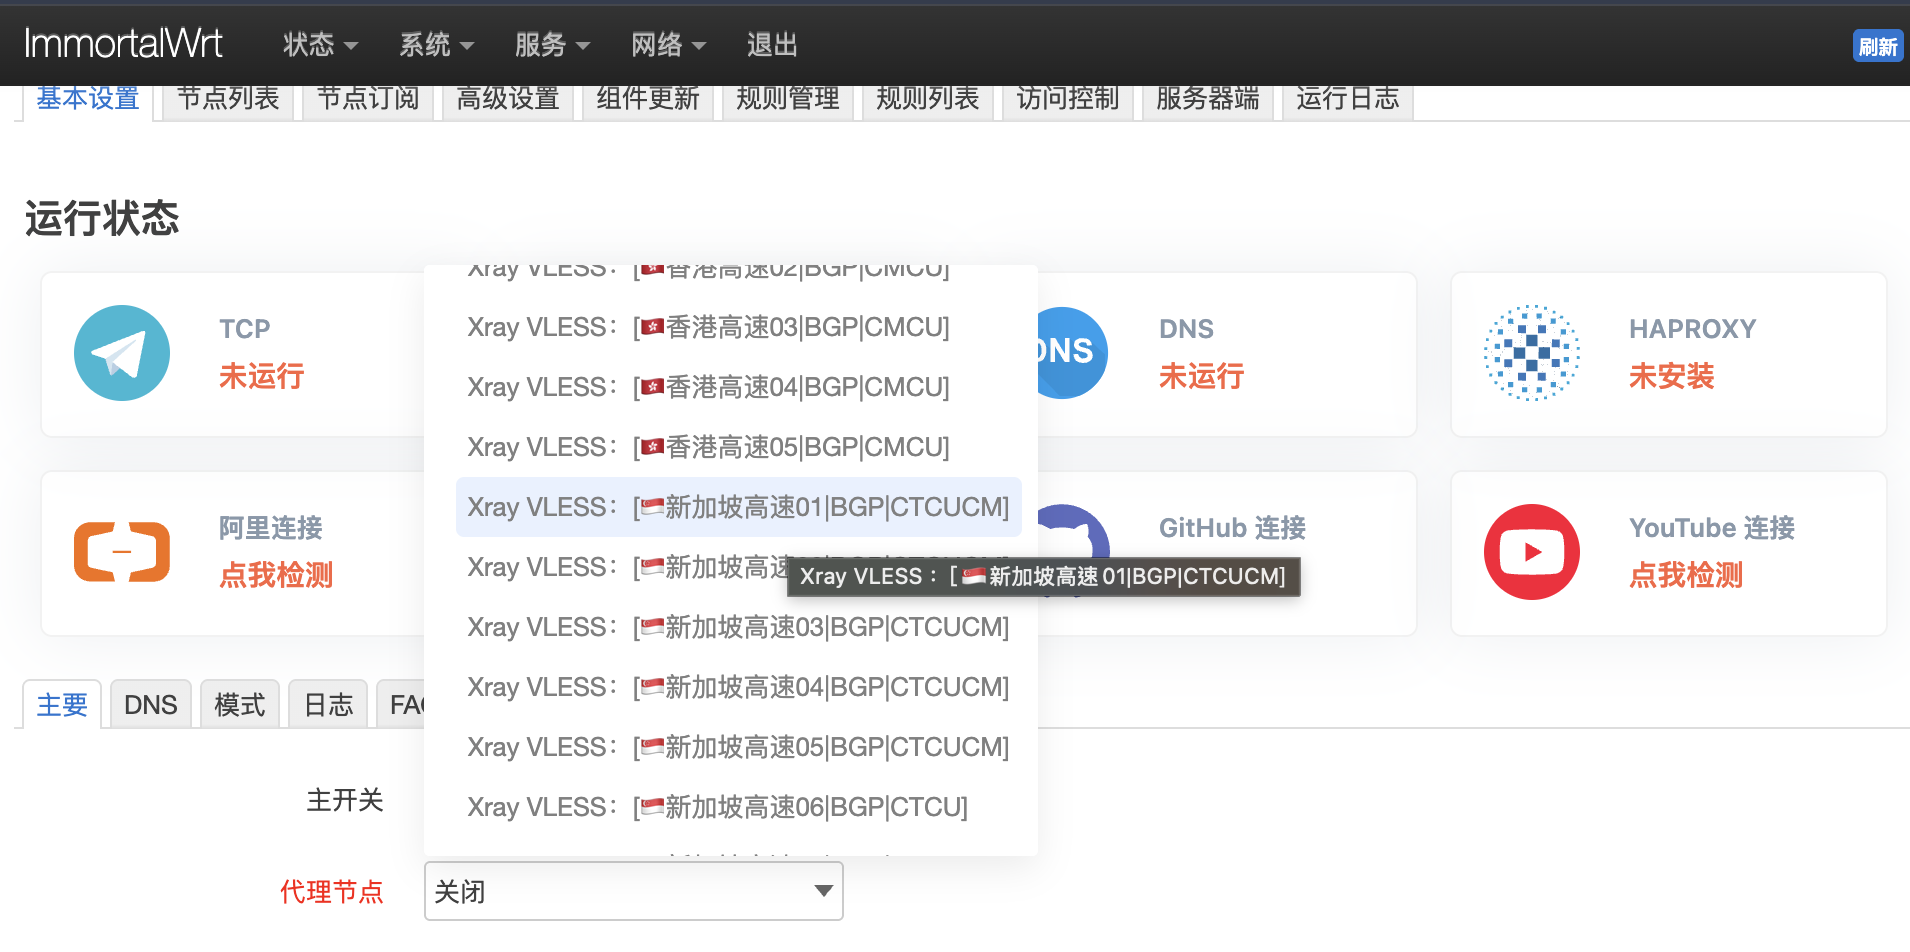
勾选主开关 ☑️,点击“保存并应用”按钮,即可成功运行。
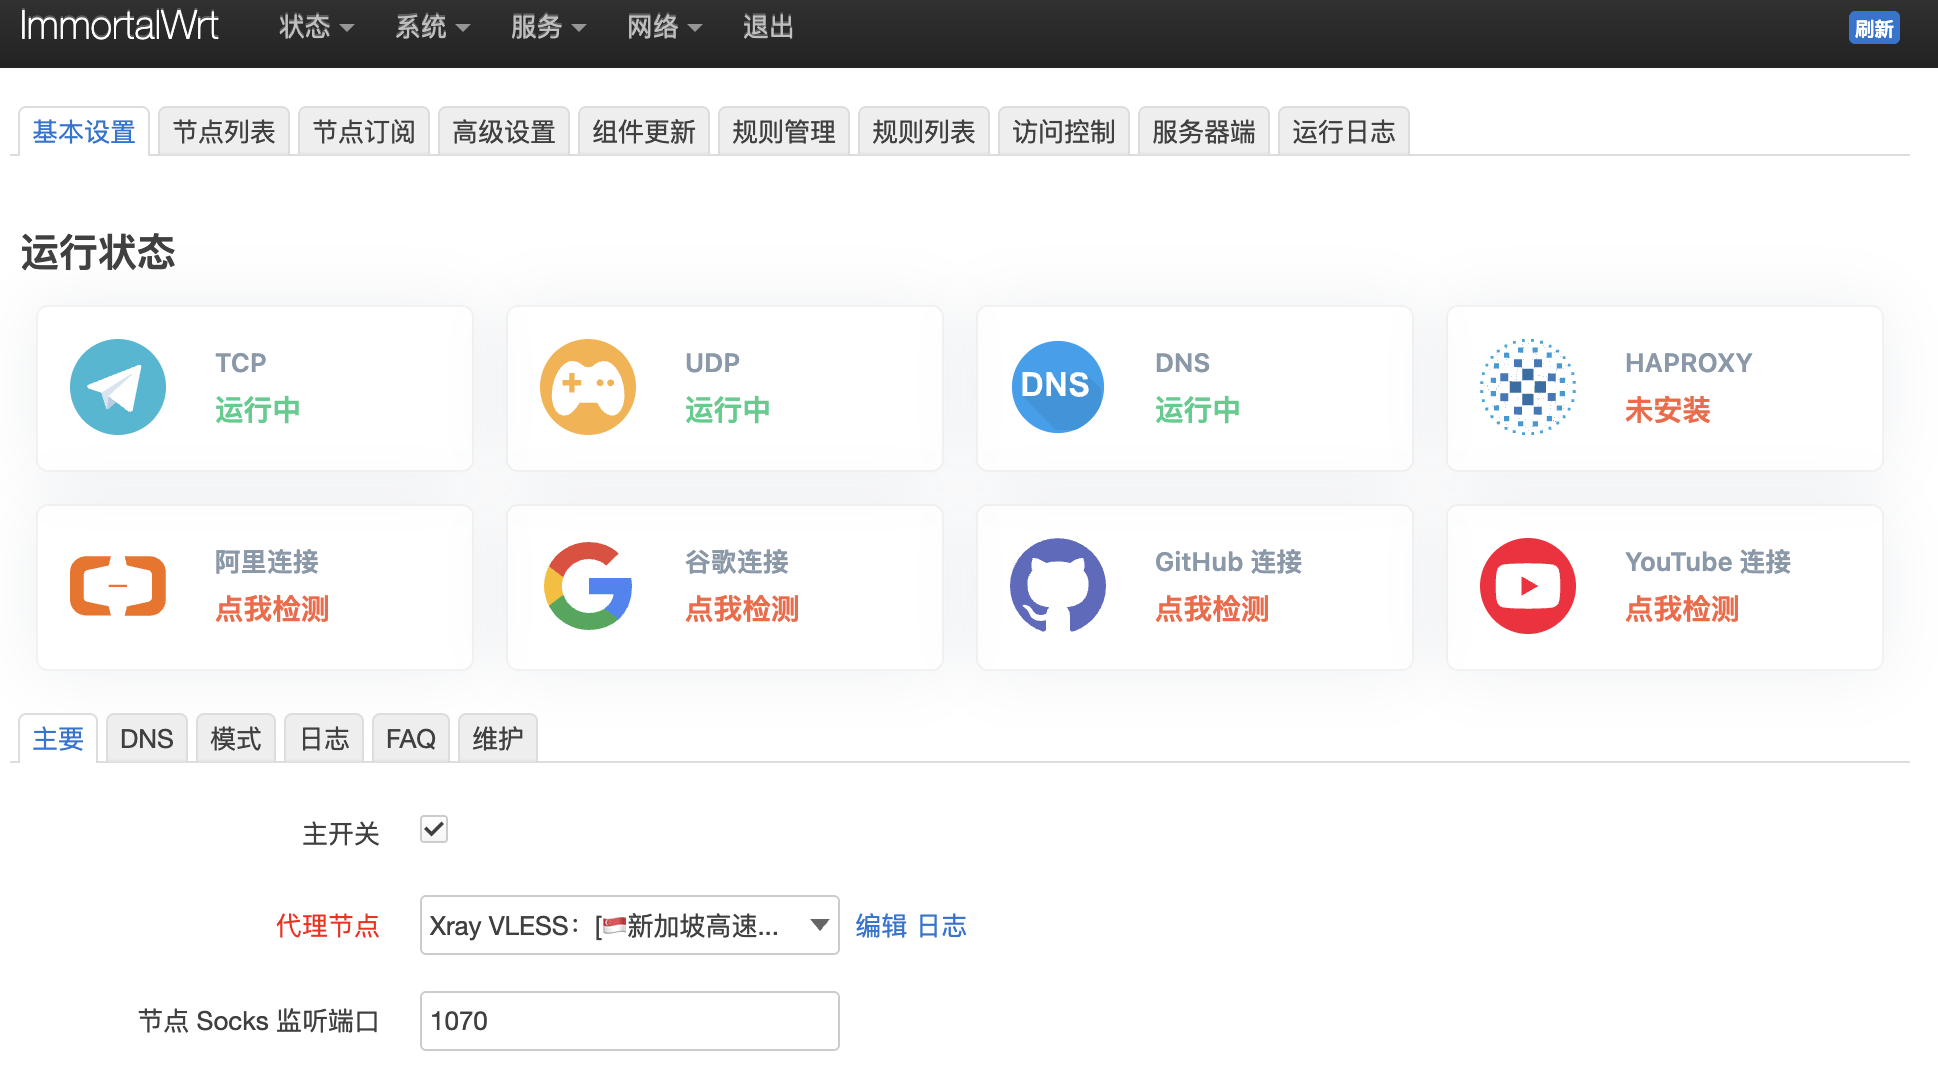
初步分流
GFW 列表模式
GFW 是我们无法访问 Google/YouTube 的根本原因。它维护着一套列表,列表中的网站都无法访问。
Passwall 中的GFW 列表模式,则自行维护着一套近似于 GFW 列表的黑名单。
只要客户端请求黑名单中的网站,就会通过代理核心进行透明代理。
优点:节省流量,只代理必要的网站。
缺点:访问冷门网站的体验不佳。运营商对线路区别对待,也是影响访问国外网站速度的原因。
全局代理
所有流量都通过代理核心进行透明代理。
中国大陆白名单
哔哩哔哩、百度、360 等网站都在中国大陆。
绝大多数 Passwall 用户都在中国大陆。
如果使用 GFW 列表模式,访问冷门国外网站的速度会比较慢;如果使用全局代理,访问国内网站的速度会比较慢。因此,中国大陆白名单是很好的选择。
它维护着一套中国大陆列表,只要命中大陆地址,就保持直连;其余流量则通过代理核心代理。
这样既能兼顾国外(冷门)网站和国内网站的访问速度,缺点是流量可能会多一些。
这是我选择的模式,推荐。
中国列表
只要是中国大陆网站,就通过代理核心。
这种模式一般供国外用户使用回国代理,国内用户基本用不到。
DNS
这部分,很多新手听信一些低能博主的谣言,把自己的 DNS 设置得乱七八糟,导致维护困难、故障率高。
实际上,保持简单、逻辑清晰,就是最好的方案。
你需要 SmartDNS 吗?
分流 → Passwall 本身就带有 DNS 分流,国内走直连 DNS,国外网站走远程 DNS。
防止泄漏 → 不必担心。
Passwall 本身有分流,国外大多数网站都有对应的 DNS 分流策略。
就算你 24 小时不停地查询法轮功的网站,也不会发生什么事。
如果确实不放心,可以把远程 DNS 改为远程。
速度快 → 客户端浏览器和 OpenWRT 的 dnsmasq 都有缓存。为了优化那不存在的所谓几毫秒而折腾大半天,是没有必要的。
你需要 AdGuardHome 吗?
防止广告 → 很多广告都有占位符,就算连接不到广告服务器,也会卡你几十秒,不让你好好浏览。
不如浏览器插件 → 说实话,效果真的不如浏览器版本的 AdGuardHome,广告识别率差别很大。
误杀率特别高,而且还要维护广告订阅,搞得剪不断、理还乱。
查看客户端 DNS 请求率?→ 你为什么会有这种想法?是真的有必要,还是为了满足你内心无法弥补的控制欲?如果确实如此,最应该做的不是部署 AdGuardHome,而是咨询心理医生。
了解完需求,要做的事情就很简单了,直接保持下图这样,就是最省事的方案。
需要隐私保护的用户,换成 DoH 即可。
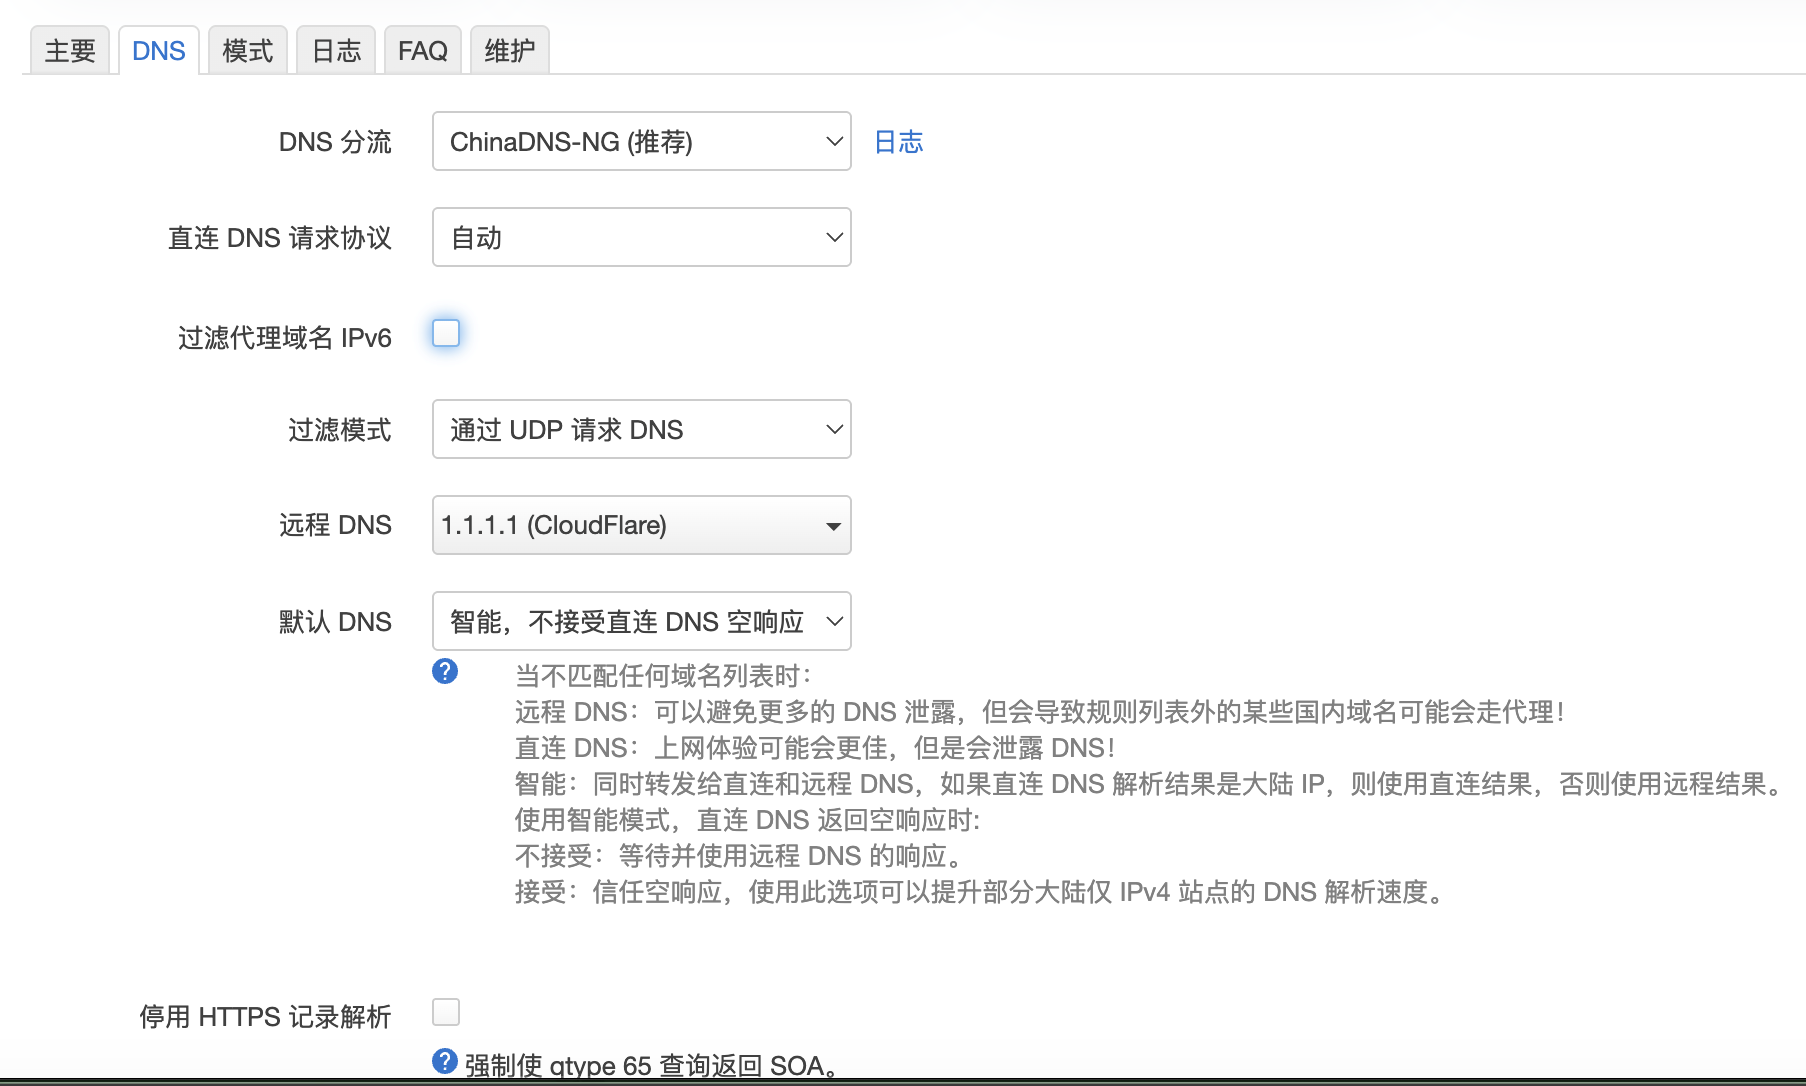
对于过滤代理域名 IPv6,分为几种情况:
- 有 IPv6 网络,代理节点没有 IPv6 出口,想使用 RealHost 模式。——打开“过滤代理域名 IPv6”。
- 有 IPv6 网络,代理节点有 IPv6 出口,想使用 RealHost 模式。——关闭“过滤代理域名 IPv6”,同时打开“IPv6 透明代理”。
- 只有 IPv4 网络,想使用 RealHost 模式。——保持现状。
- 有 IPv6 网络,代理节点没有 IPv6 出口,想使用 FakeIP 模式。——打开“IPv6 透明代理”和“FakeDNS”,关闭“过滤代理域名 IPv6”。
- 有 IPv6 网络,代理节点有 IPv6 出口,想使用 FakeIP 模式。——同上。
IPv6 透明代理(TProxy)位于高级设置中。
分流规则
假设现在有这几个节点:
- 香港节点 → 观看 Netflix
- 新加坡节点 → 作为主节点,兜底所有流量
此时,我们可以使用分流规则来解决上述问题。
点击“规则管理”标签页,滑到最下方,可以看到 Passwall 默认的几个分流规则。我建议除了 Direct 和 Proxy 规则外,全部删除,定制属于自己的分流规则。
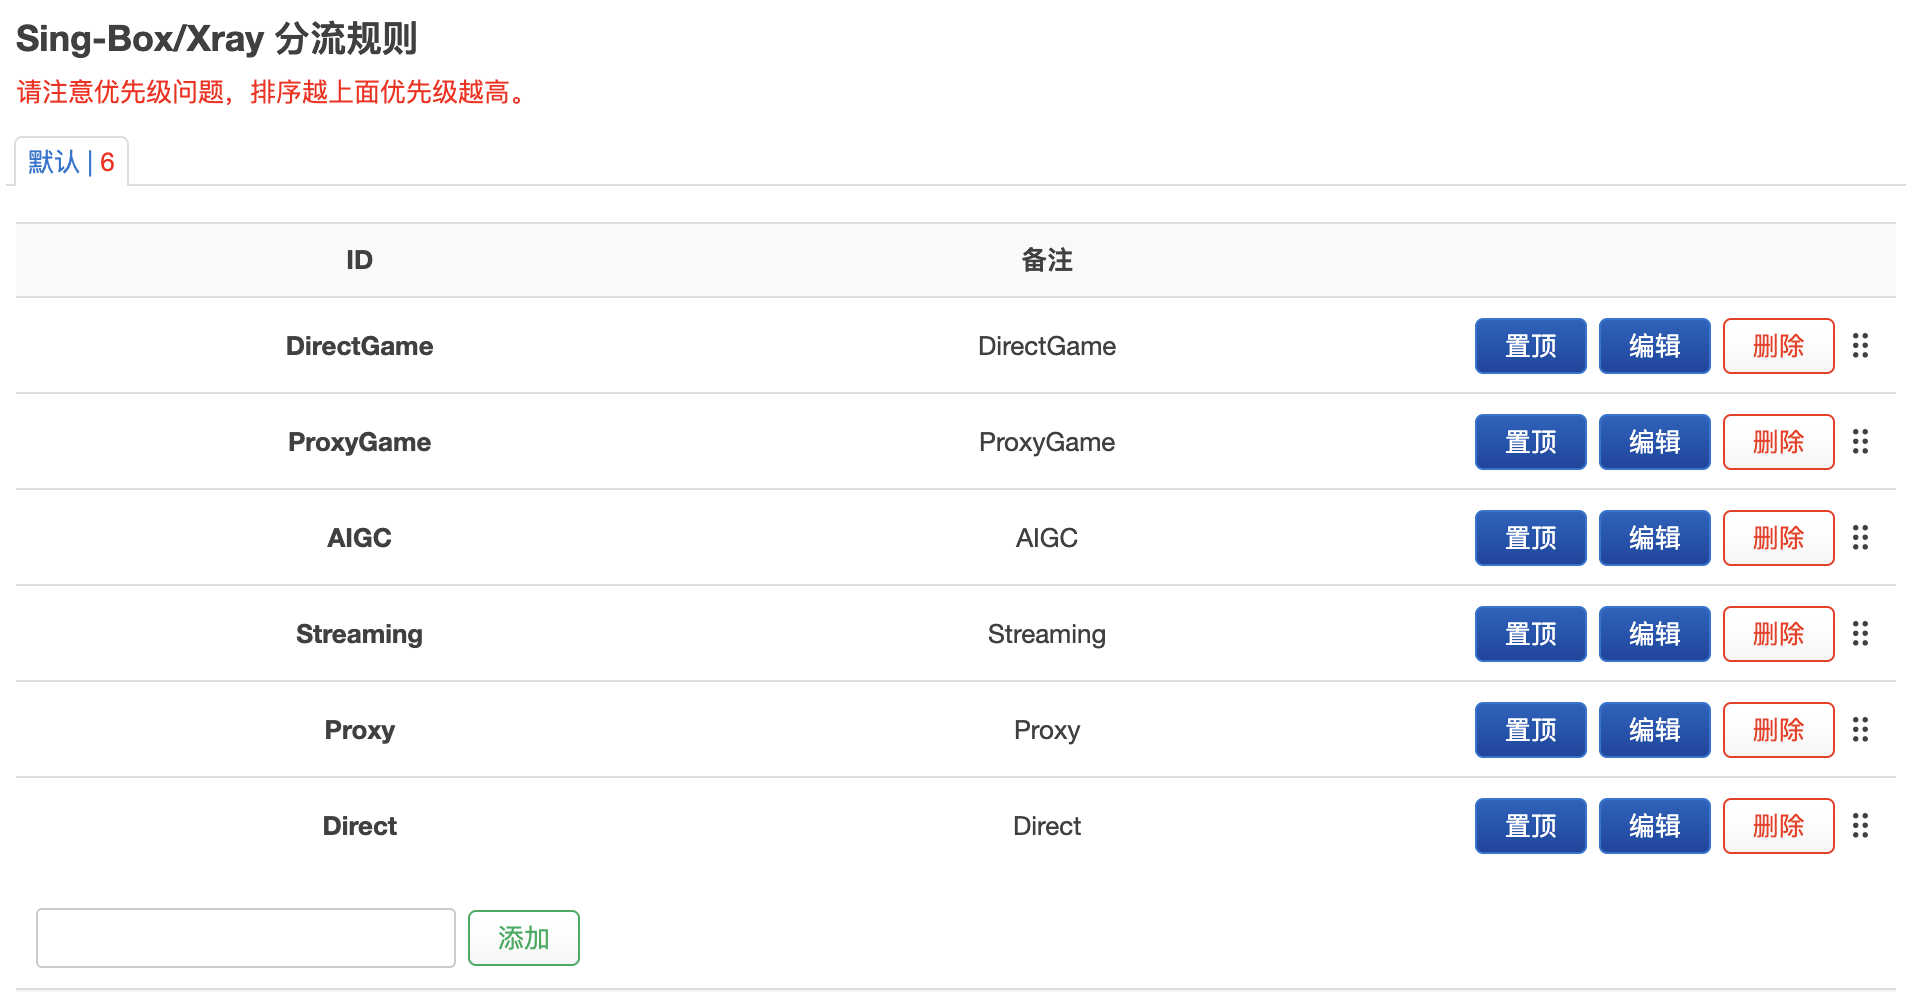
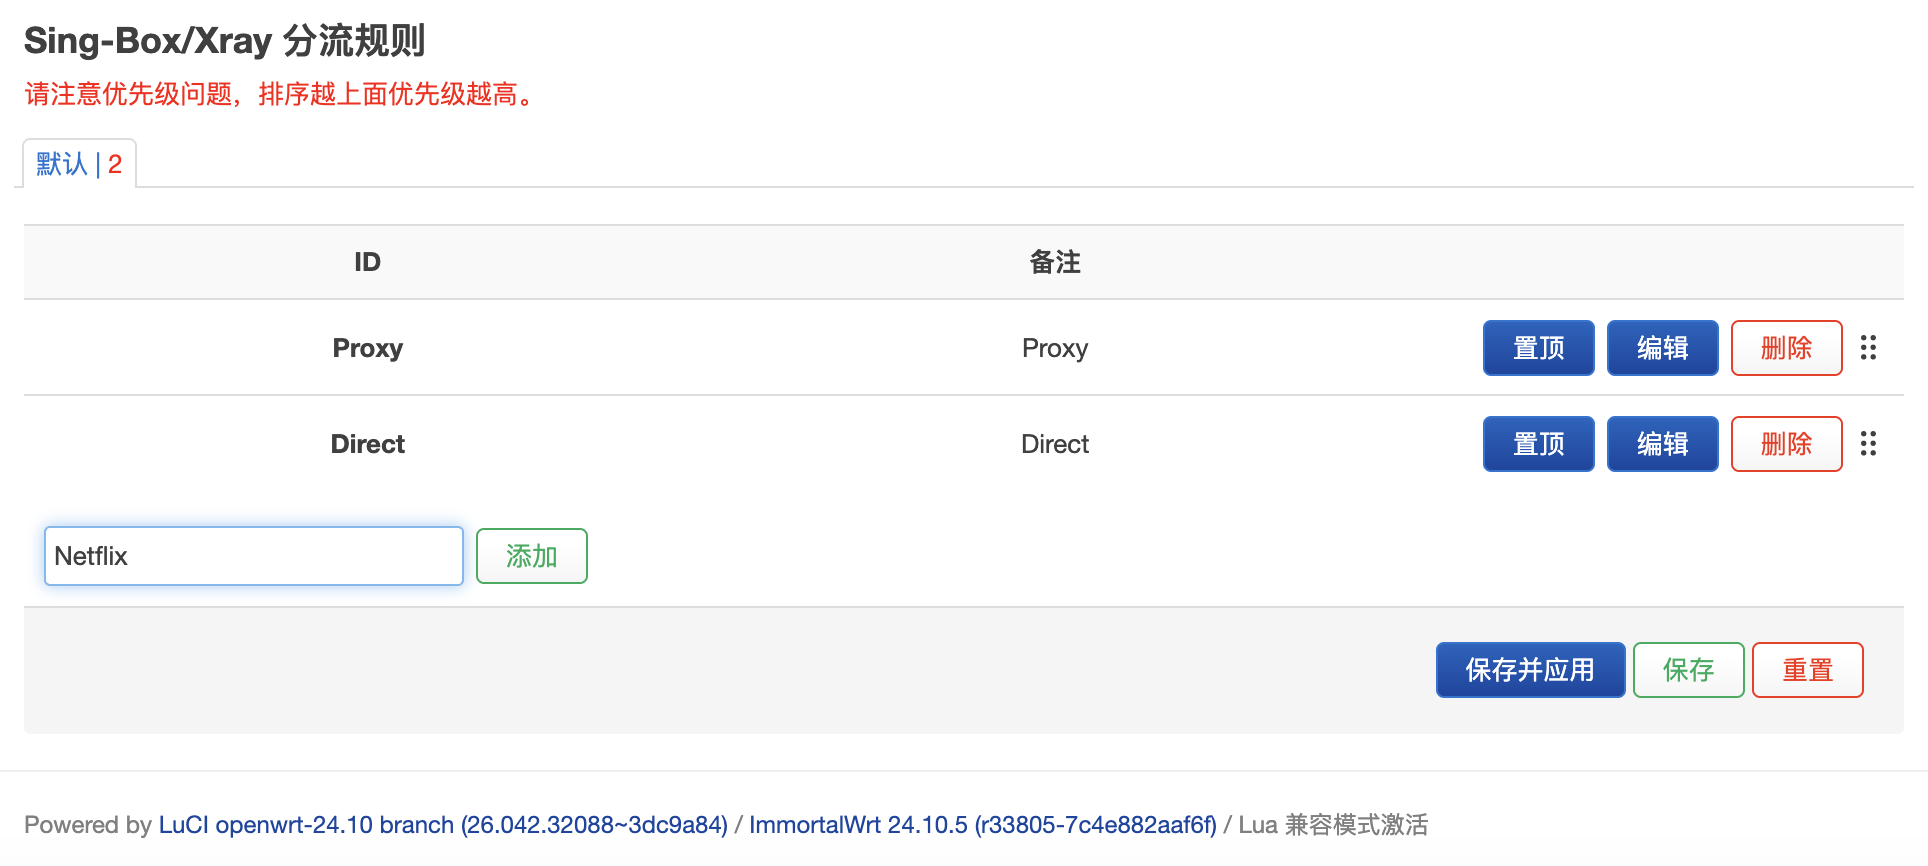
在输入框中输入分流规则名称,然后点击“添加”。
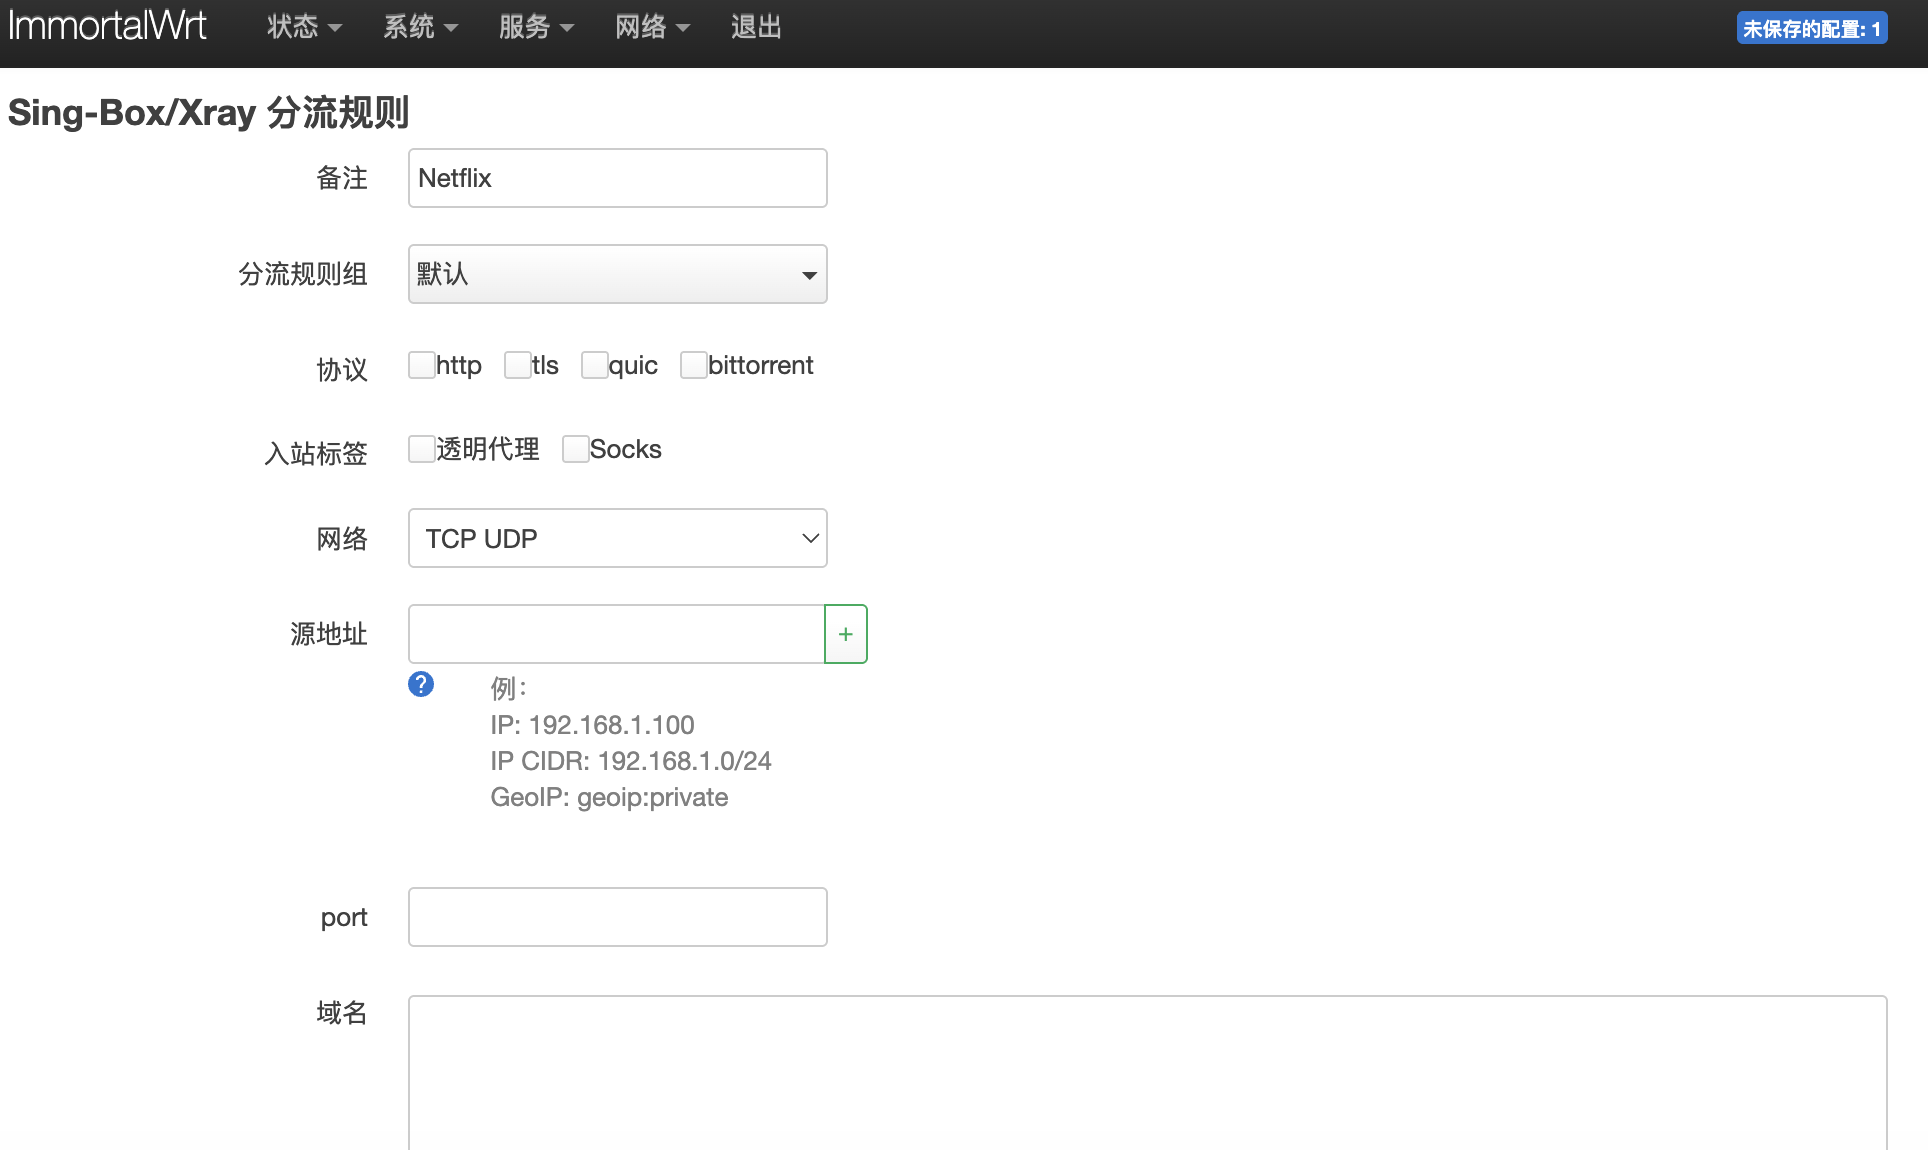
域名规则说明:
纯字符串:当此字符串匹配目标域名中的任意部分时,规则生效。比如 'sina.com' 可以匹配 'sina.com'、'sina.com.cn' 和 'www.sina.com',但不匹配 'sina.cn'。
正则表达式:以 'regexp:' 开始,后面的部分是一个正则表达式。当该正则表达式匹配目标域名时,规则生效。例如 'regexp:\.goo.*\.com$' 匹配 'www.google.com'、'fonts.googleapis.com',但不匹配 'google.com'。
子域名(推荐):以 'domain:' 开始,后面的部分是一个域名。当此域名是目标域名或其子域名时,规则生效。例如 'domain:v2ray.com' 匹配 'www.v2ray.com'、'v2ray.com',但不匹配 'xv2ray.com'。
完整匹配:以 'full:' 开始,后面的部分是一个域名。当此域名与目标域名完全匹配时,规则生效。例如 'full:v2ray.com' 匹配 'v2ray.com',但不匹配 'www.v2ray.com'。
预定义域名列表:以 'geosite:' 开头,后面的部分是一个名称,如 geosite:google 或 geosite:cn。
Sing-Box 可兼容 Geo 规则和规则集,规则集以 'rule-set:remote:' 或 'rule-set:local:' 开始。
例如:'rule-set:remote:https://raw.githubusercontent.com/SagerNet/sing-geosite/rule-set/geosite-cn.srs'
例如:'rule-set:local:/usr/share/sing-box/geosite-cn.srs'
注释:以 # 开头
这个规则名叫 Netflix,只需要匹配 Netflix 网站流量即可。
打开 domain-list-community
地址是:https://github.com/v2fly/domain-list-community/tree/master/data
如果经常调整分流规则,建议收藏这个网址。
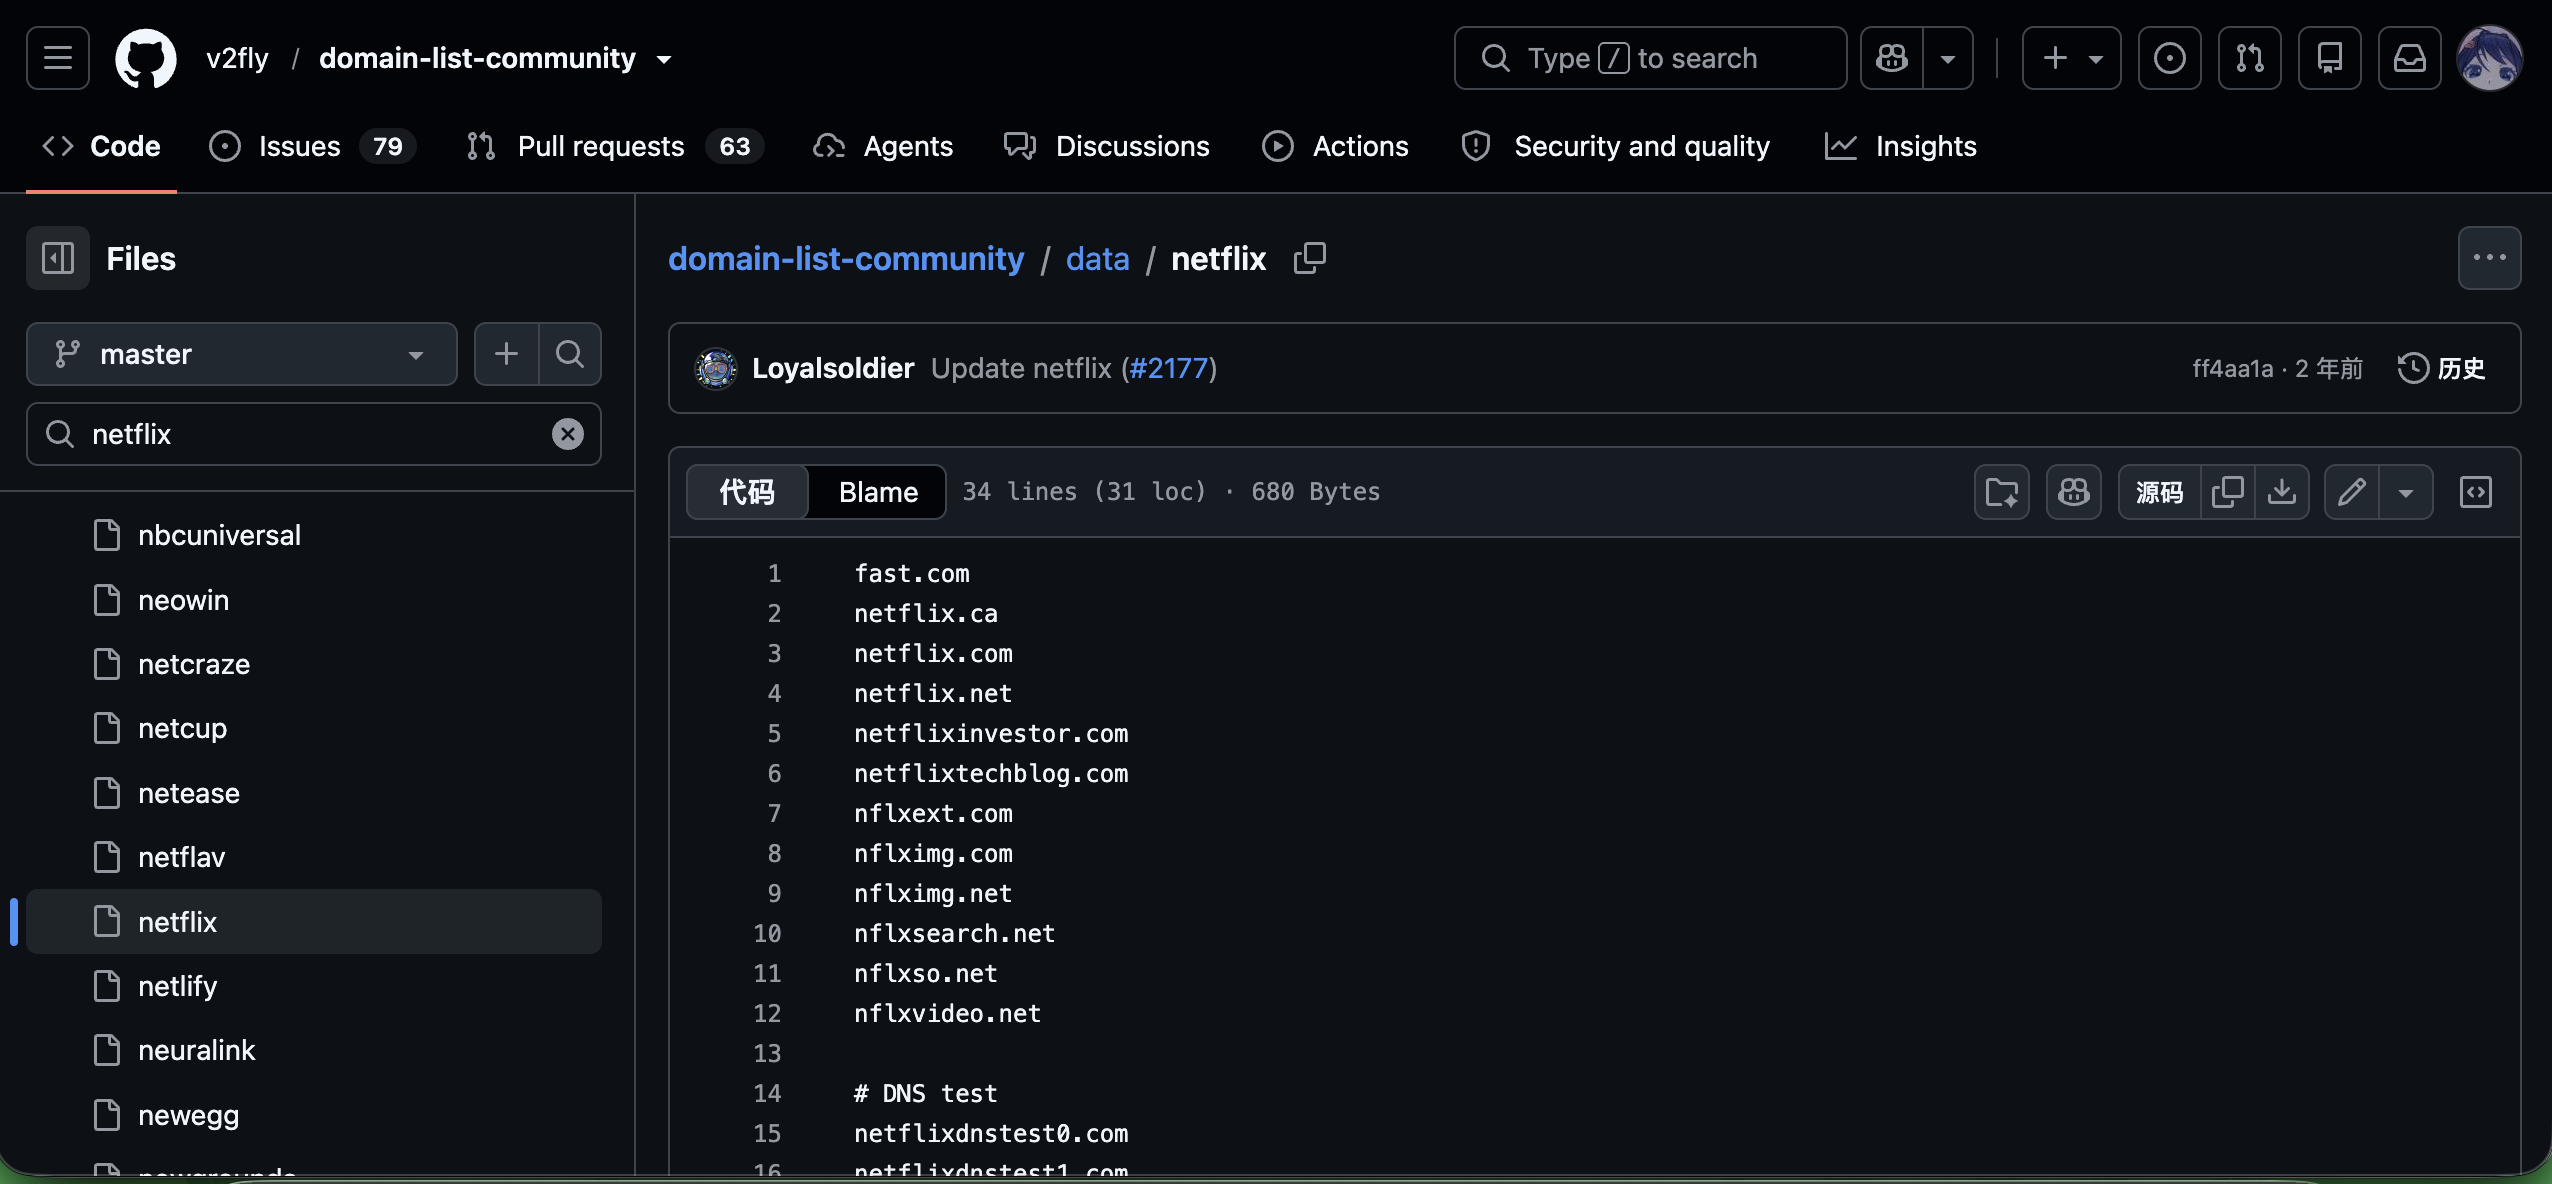
在左侧输入框中输入 netflix,即可查询到目标域名;右侧显示的内容就是 Netflix 网站的所有域名。
接下来,不需要把右侧内容复制到分流规则中,有更方便的方案:
直接在域名中输入 geosite:netflix 即可。
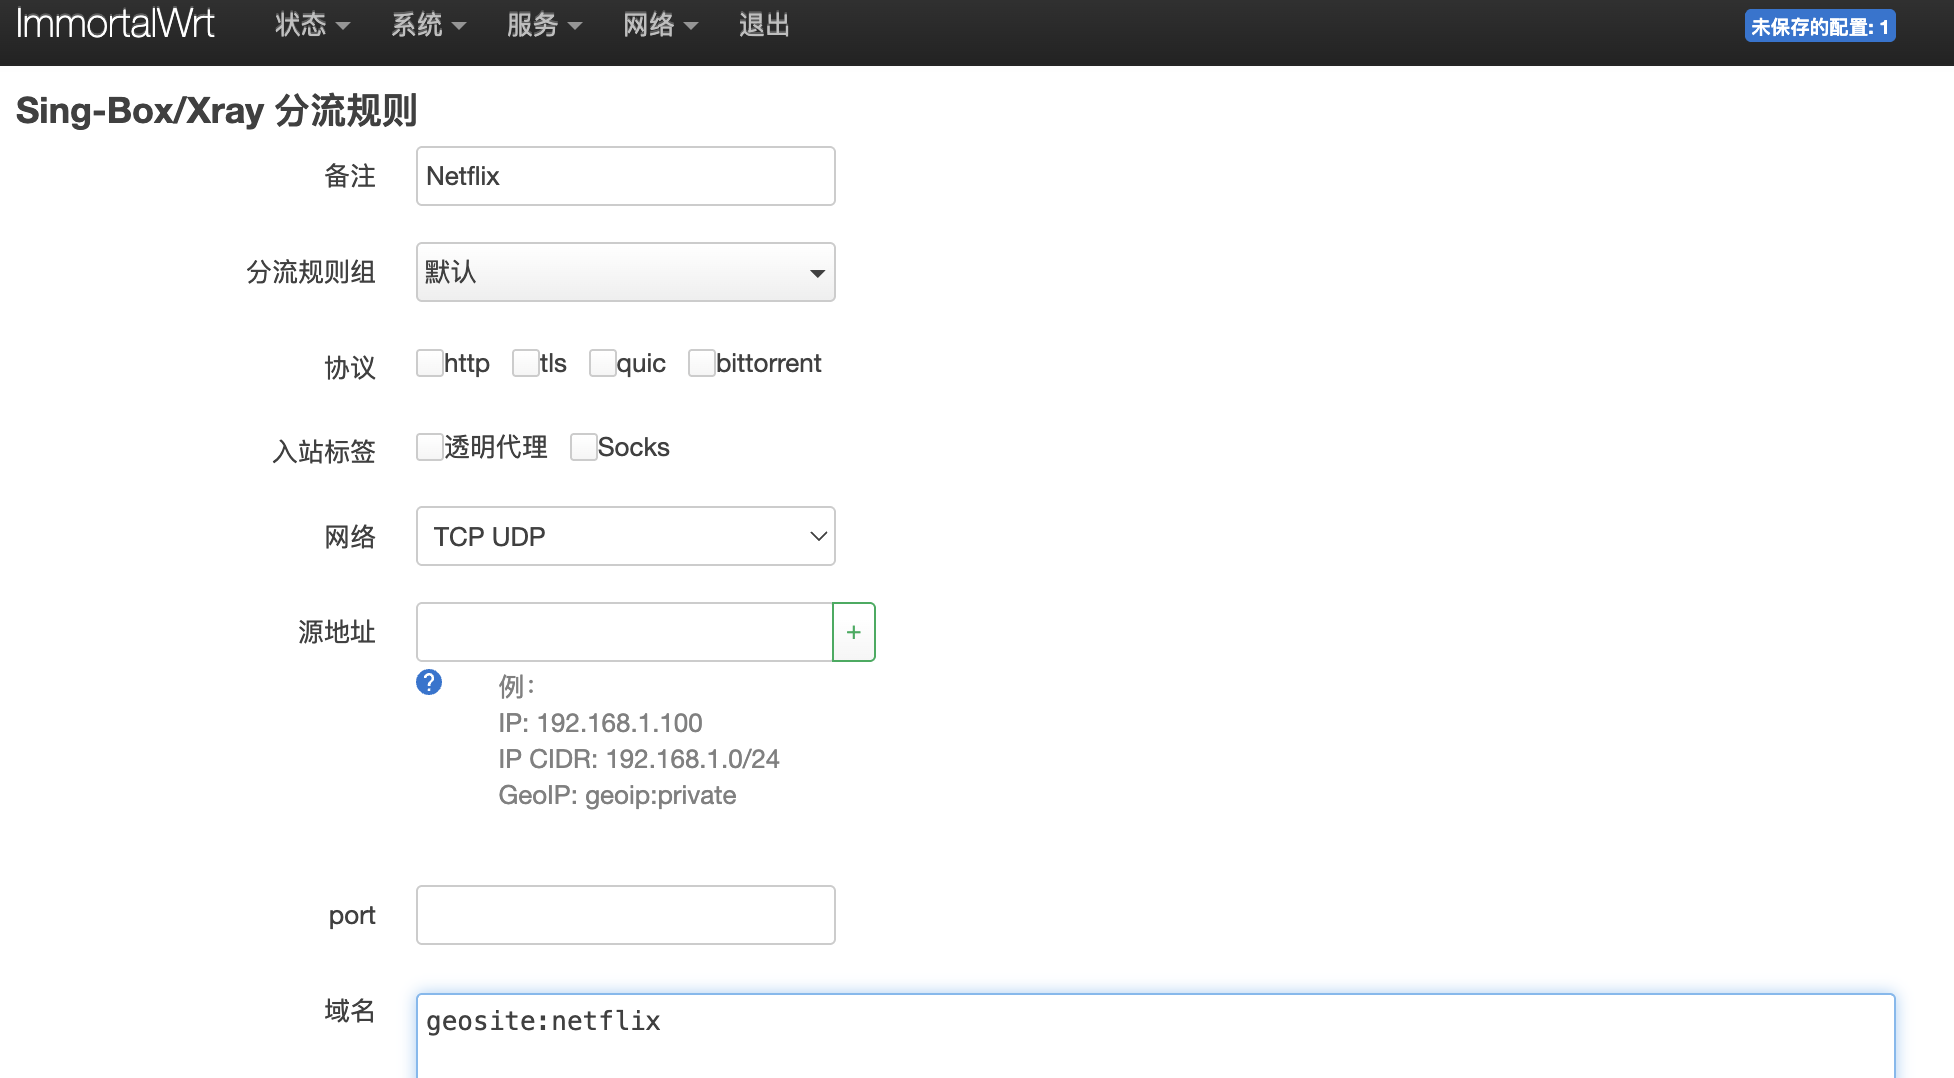
向下滑动,点击“保存并应用”按钮。
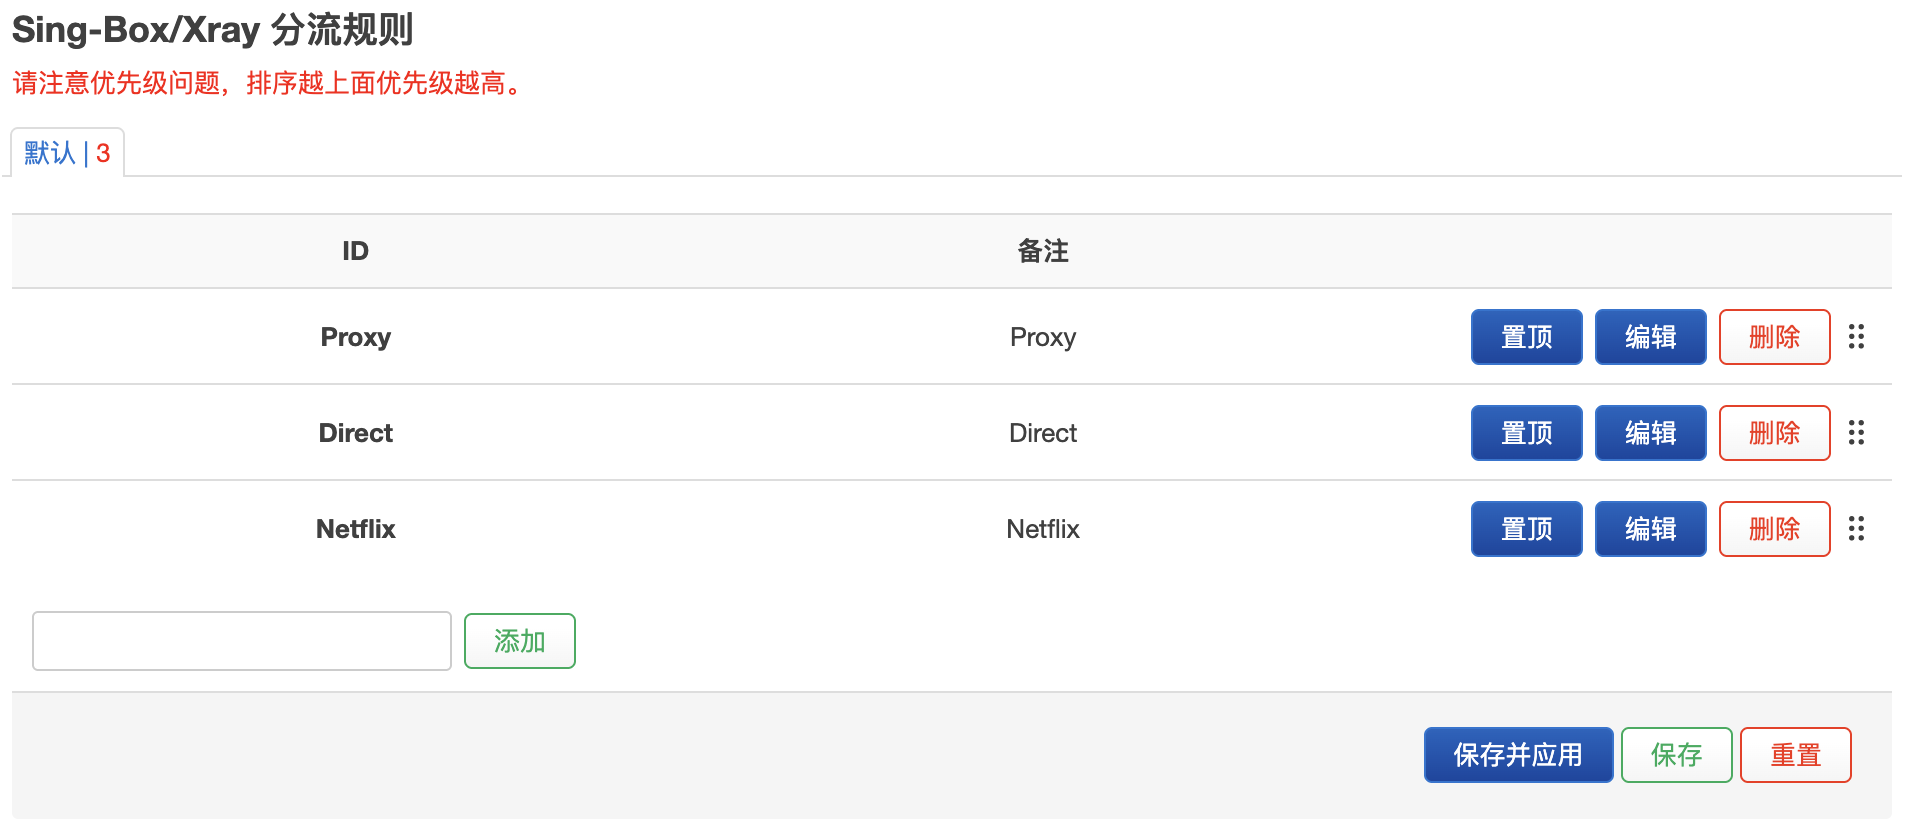
现在 Netflix 分流规则在最下面,显然无法匹配到 Netflix 规则对应的流量。
因为:分流规则的匹配顺序是从上到下。 Netflix 分流规则排在 Proxy 下面,意味着即使有 Netflix 流量,也会先被 Proxy 规则匹配。
打开 Proxy 规则即可发现,域名为 geosite:geolocation-!cn,意思是所有非中国大陆流量都会匹配到该规则。
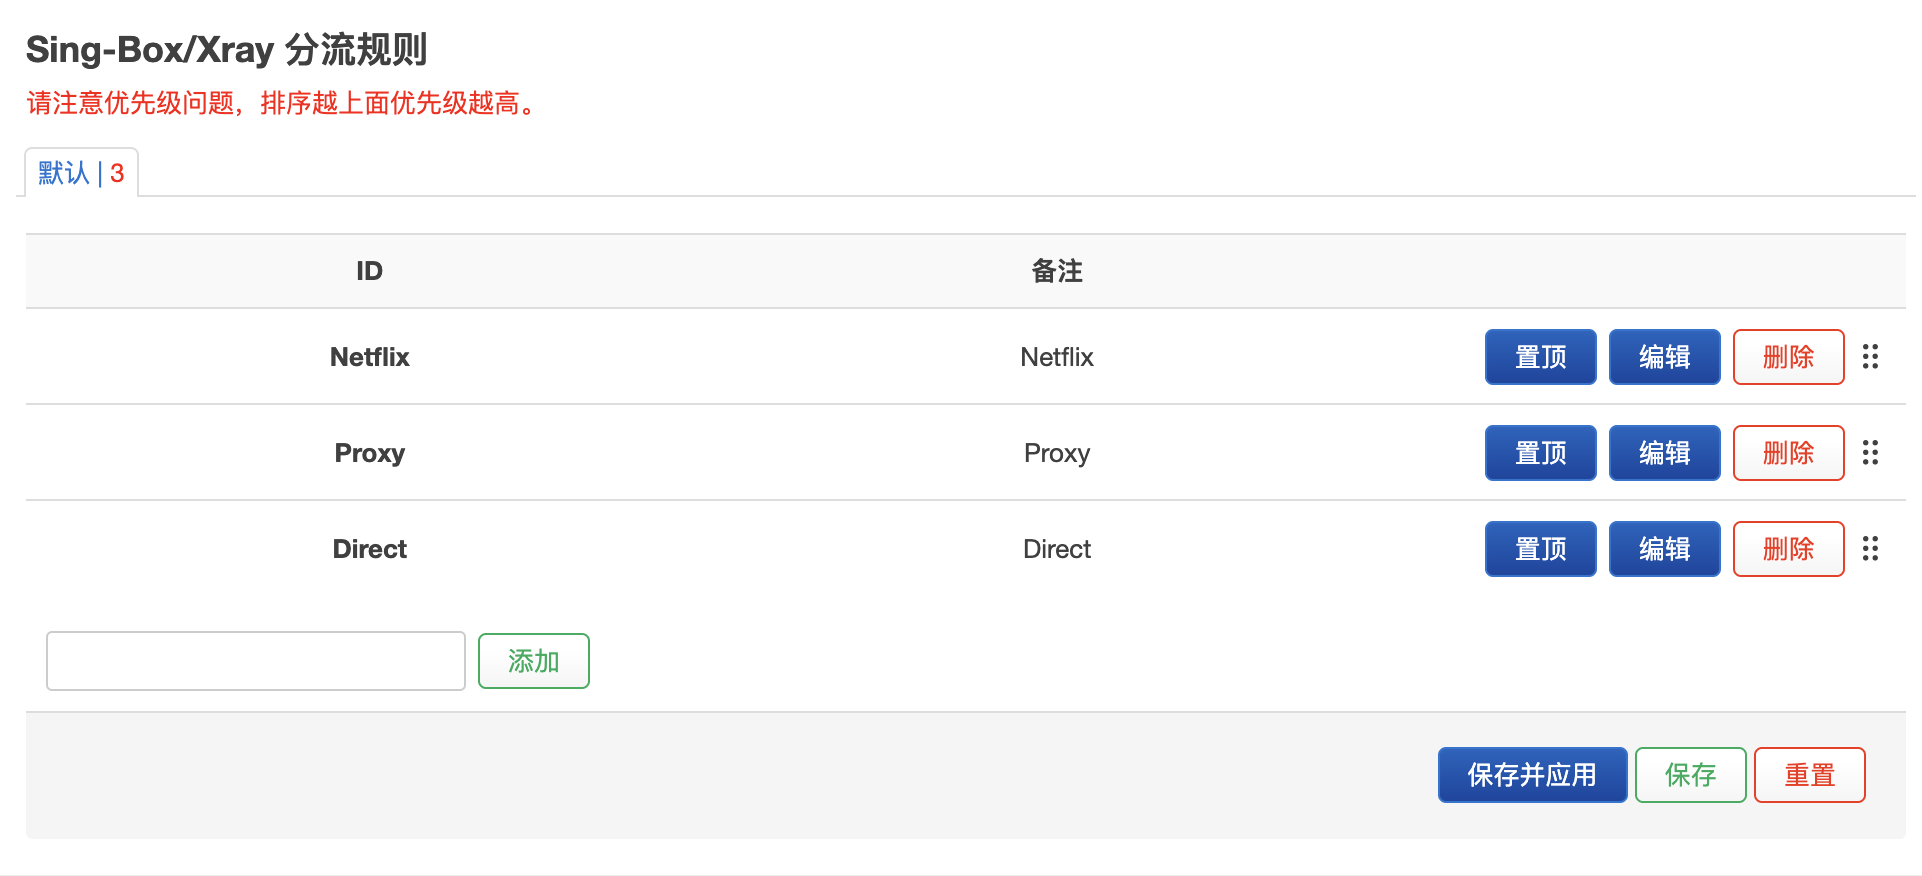
因此,回到分流列表,把 Netflix 规则调到靠前的位置。你可以:
- 点击分流规则右侧的“置顶”按钮,让
Netflix规则直接移到最顶部; - 或拖动分流规则最右侧的滑块,将
Netflix规则拖到任意位置。(我更推荐这个方案。)
记得点击“保存并应用”按钮。
回到首页,将节点选择为Xray 分流节点。这是默认节点;如果你觉得 Xray 不好,也可以新建一个 Sing-box 分流节点。
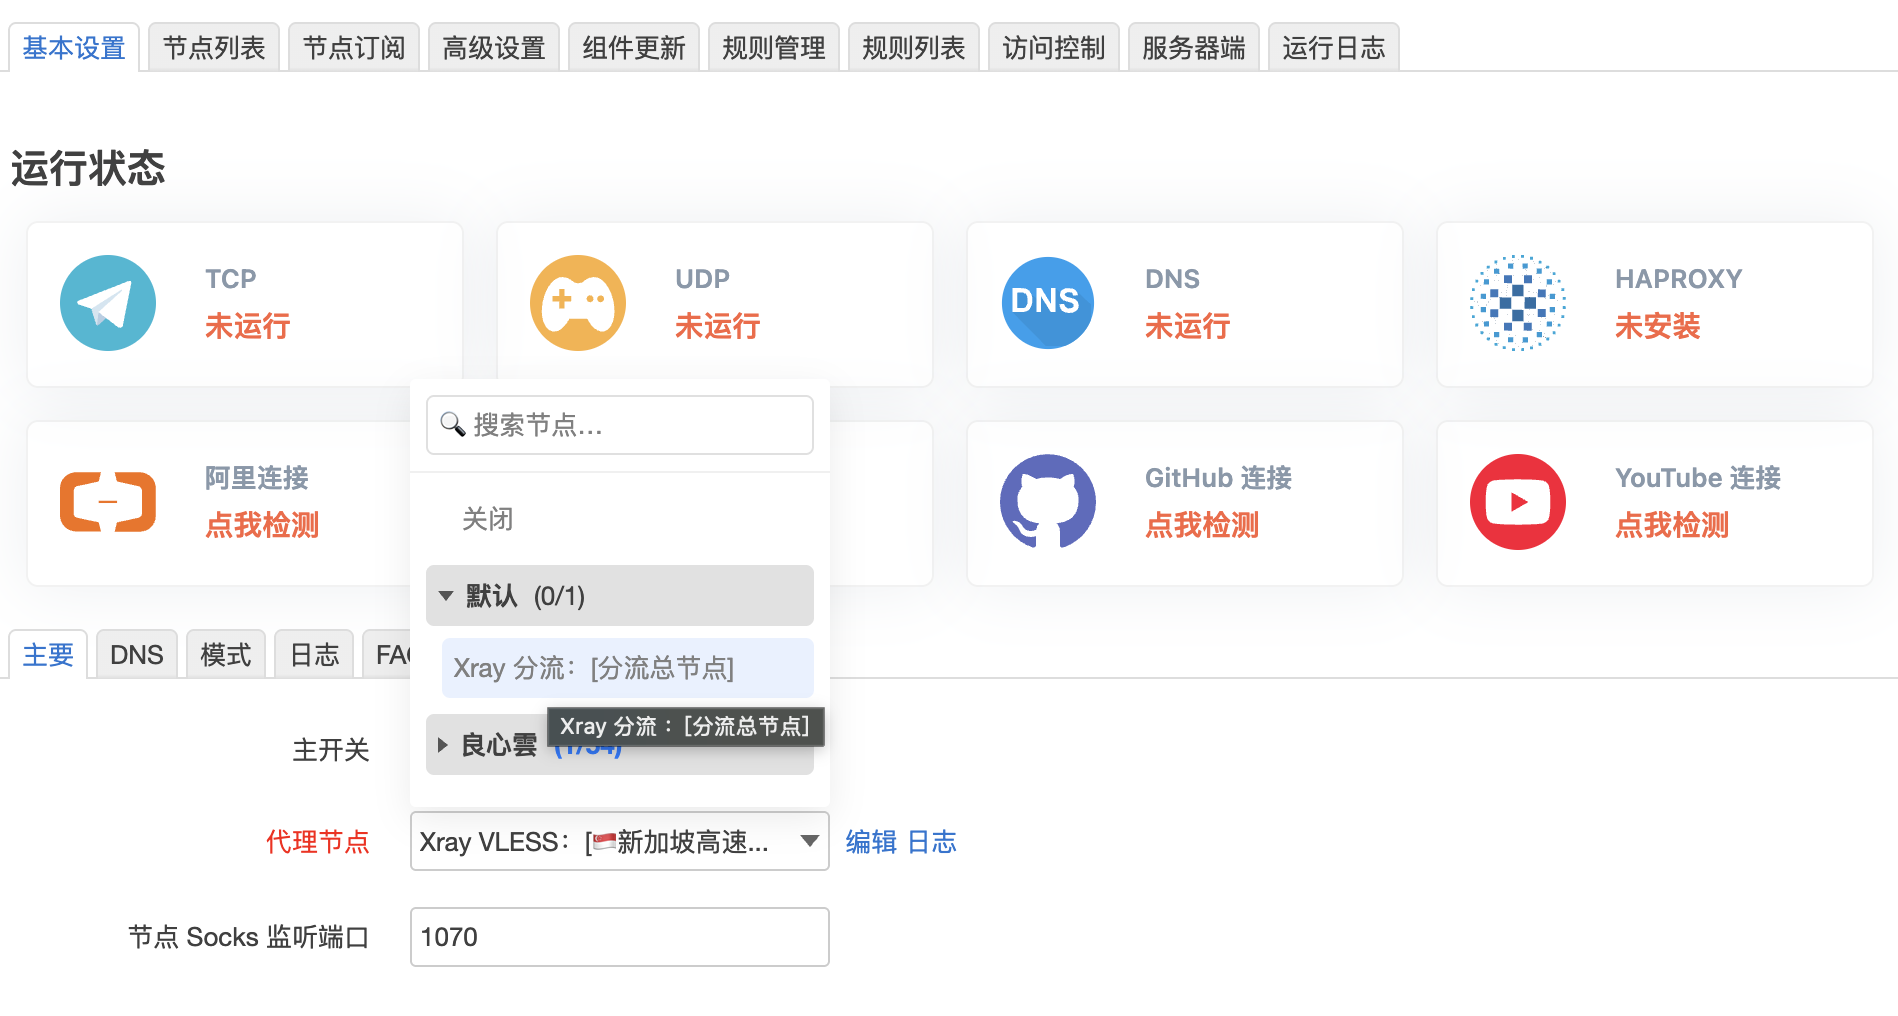
点击分流节点核心后,就会看到分流规则标签页出现在主开关上方。
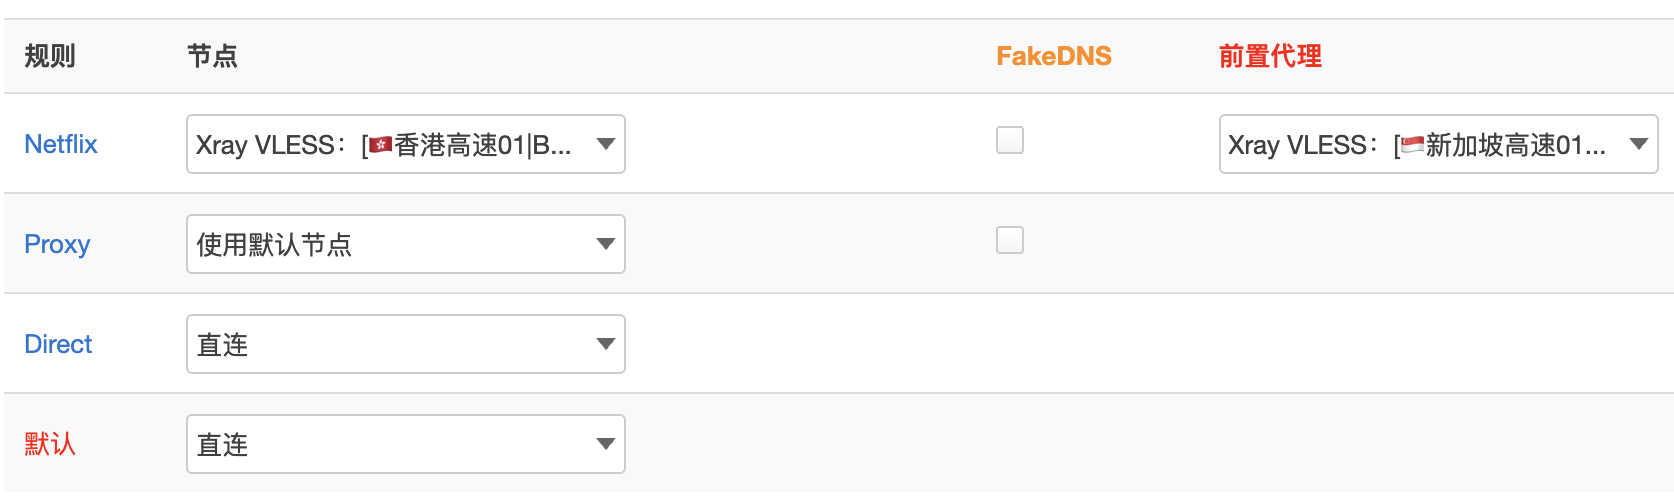
在 Netflix 规则中选择对应节点即可。
⚠️ 注意,这取决于你是否有 IPv6 环境。
- 有 IPv6 网络,代理节点没有 IPv6 出口,想使用 RealHost 模式。——打开“过滤代理域名 IPv6”。
- 有 IPv6 网络,代理节点有 IPv6 出口,想使用 RealHost 模式。——关闭“过滤代理域名 IPv6”,同时打开“IPv6 透明代理”。
- 只有 IPv4 网络,想使用 RealHost 模式。——保持现状。
- 有 IPv6 网络,代理节点没有 IPv6 出口,想使用 FakeIP 模式。——打开“IPv6 透明代理”和“FakeDNS”,关闭“过滤代理域名 IPv6”。
- 有 IPv6 网络,代理节点有 IPv6 出口,想使用 FakeIP 模式。——同上。
代理节点是否有 IPv6?如果是订阅节点用户,可以向节点列表提供商咨询。如果是自己搭建的代理节点,则通过 SSH 登录服务器,执行 curl ip.sb -6 -v 即可查看。
IPv6 透明代理(TProxy)位于高级设置中。
本测试环境中的节点都有 IPv6 出口,因此打开了 IPv6 透明代理。FakeDNS 可根据自己的需求决定是否开启。
但我建议:能使用 RealHost,就尽量使用 RealHost。
FakeIP 方案可能会造成一些软件的网络兼容性问题,例如 NTP 服务不可达;这时还需要编写过滤器分流规则来保持直连;STUN、VoIP 等也可能受到影响。
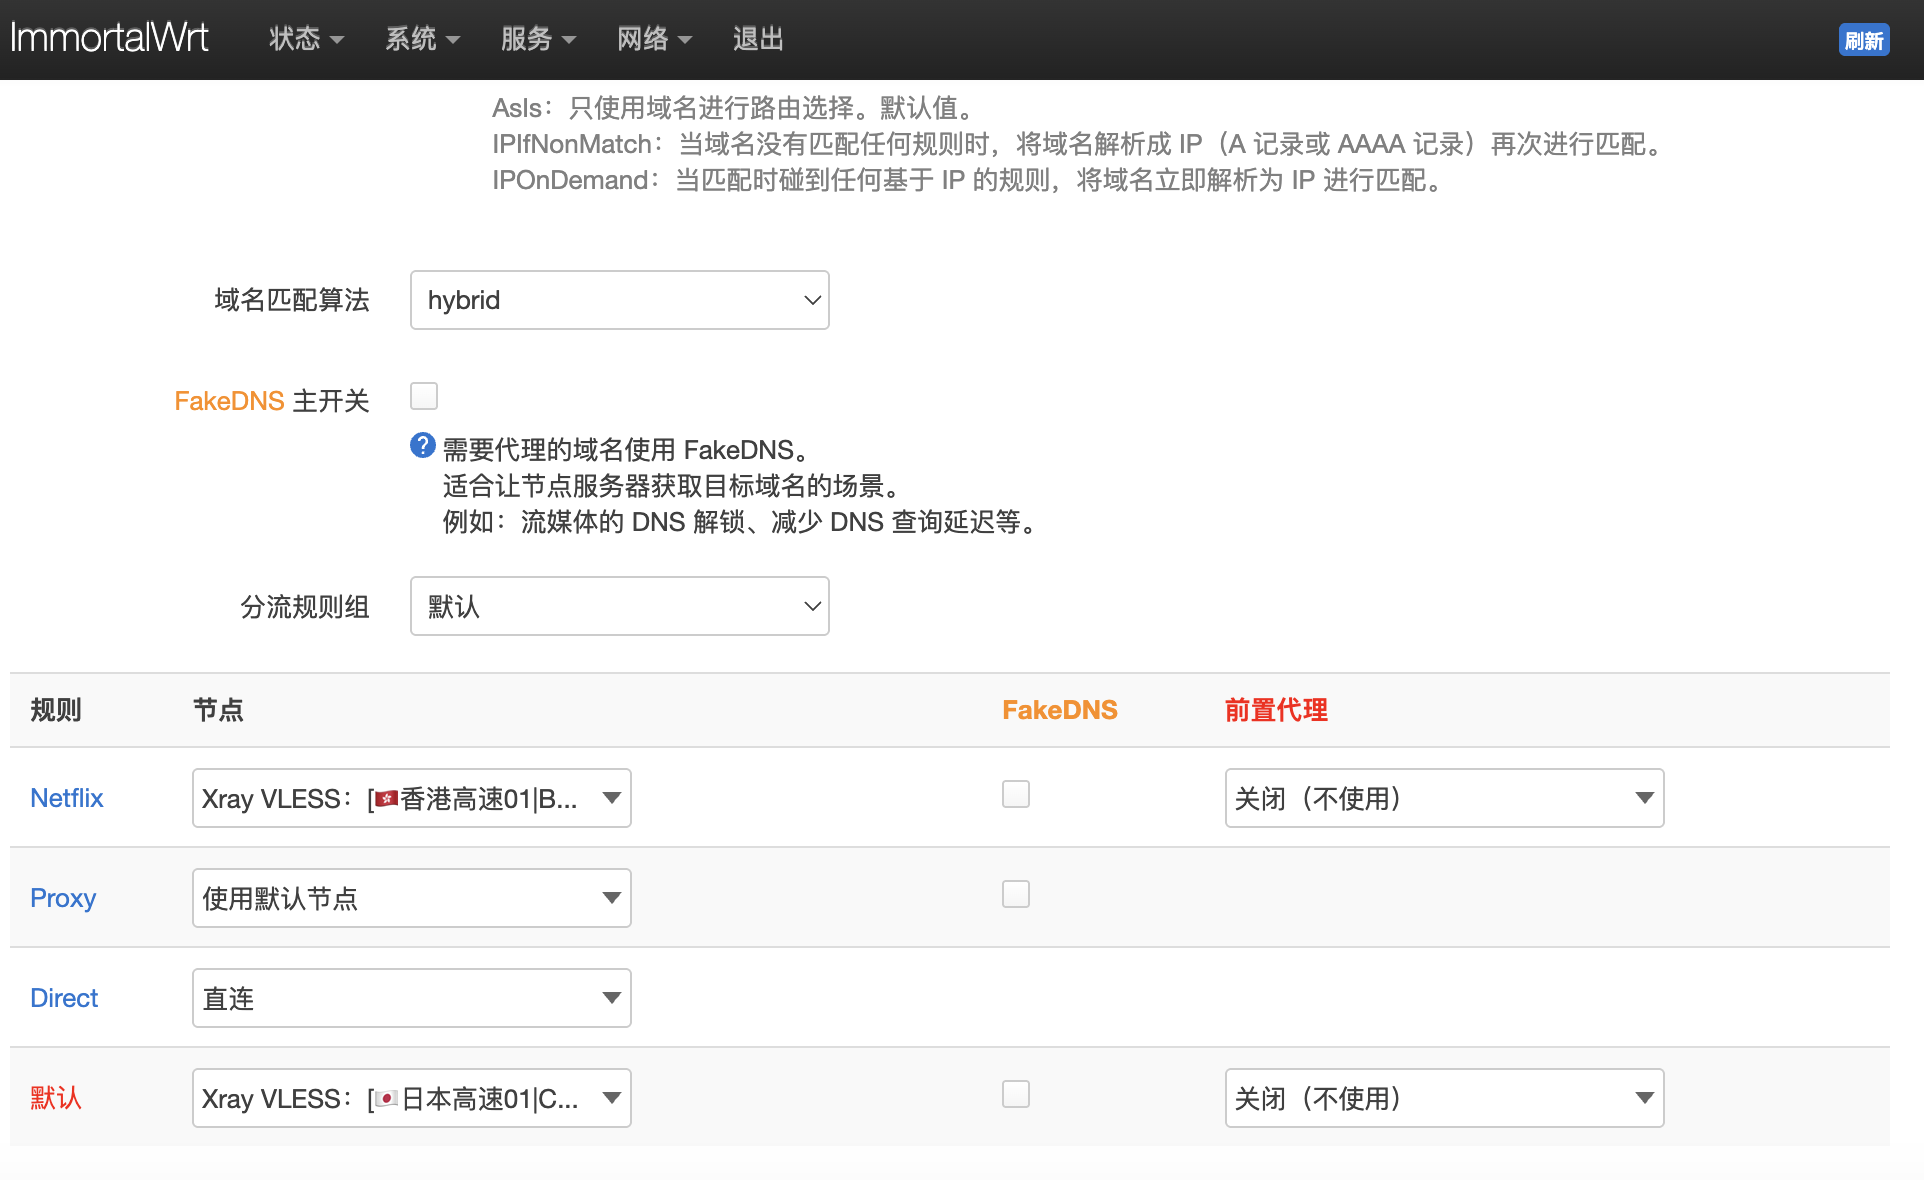
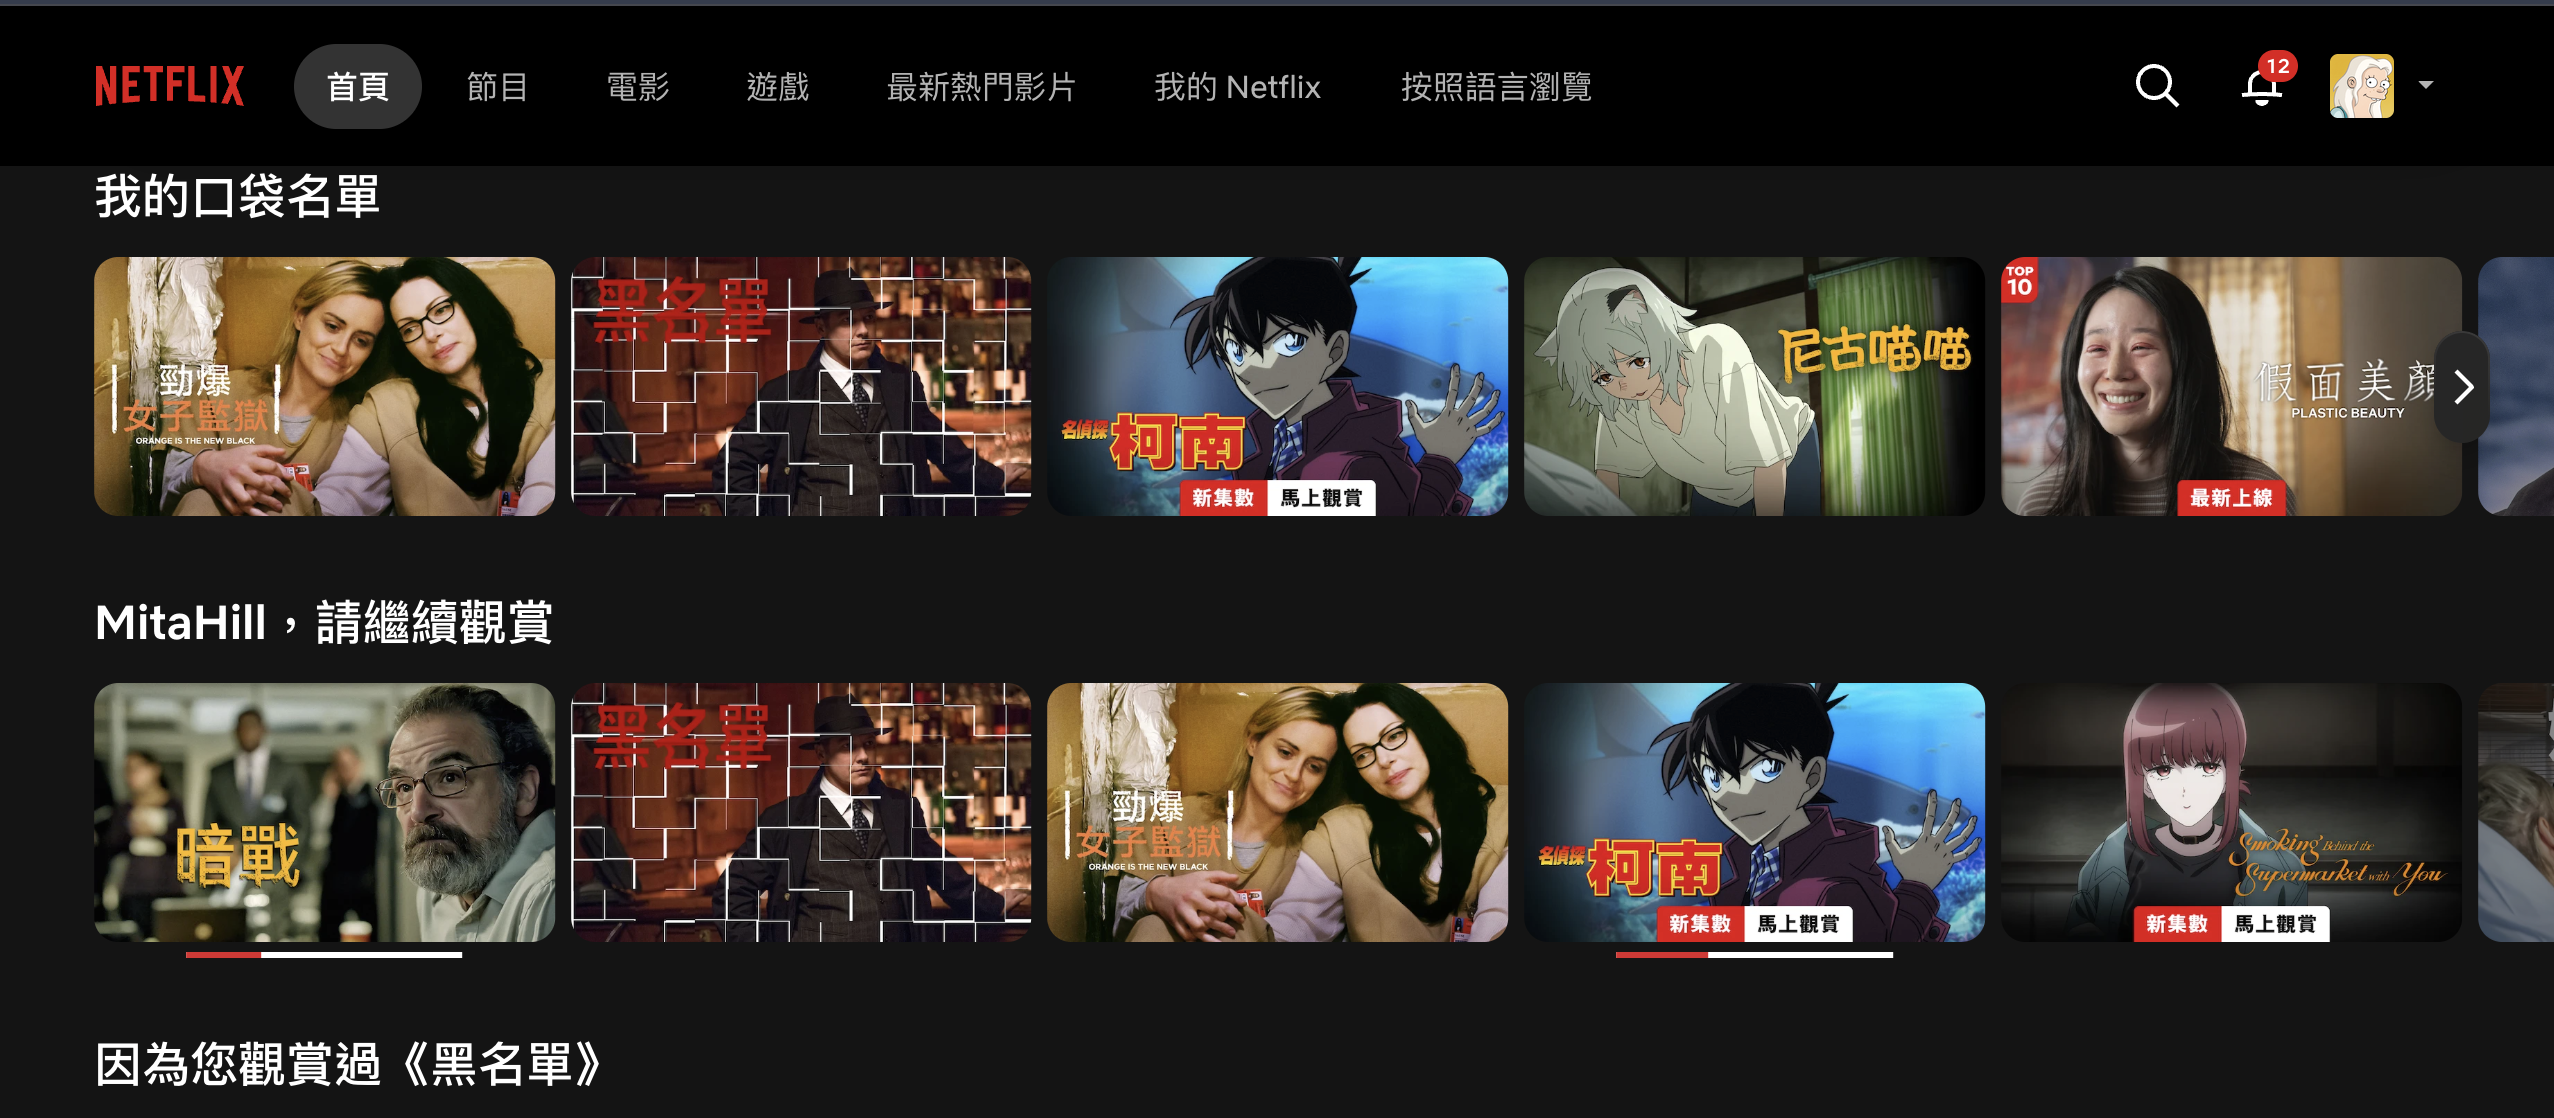
点击“保存并应用”,并确保主开关已经打开,就可以看到 Netflix 已经通过香港节点访问。
前置代理
「前置代理节点」一般负责「线路」,「落地节点」一般负责「IP质量」。
举例:美国ISP家宽+优化线路的机器一般是很昂贵的,因此可以使用「线路机」+「落地机」达到同样的效果。
线路机:对中国大陆连通、网络质量好的机器,负责前置代理节点,本地网络先连接到此节点。
落地机:负责对外的网站方案,一般来说要求IP质量好。
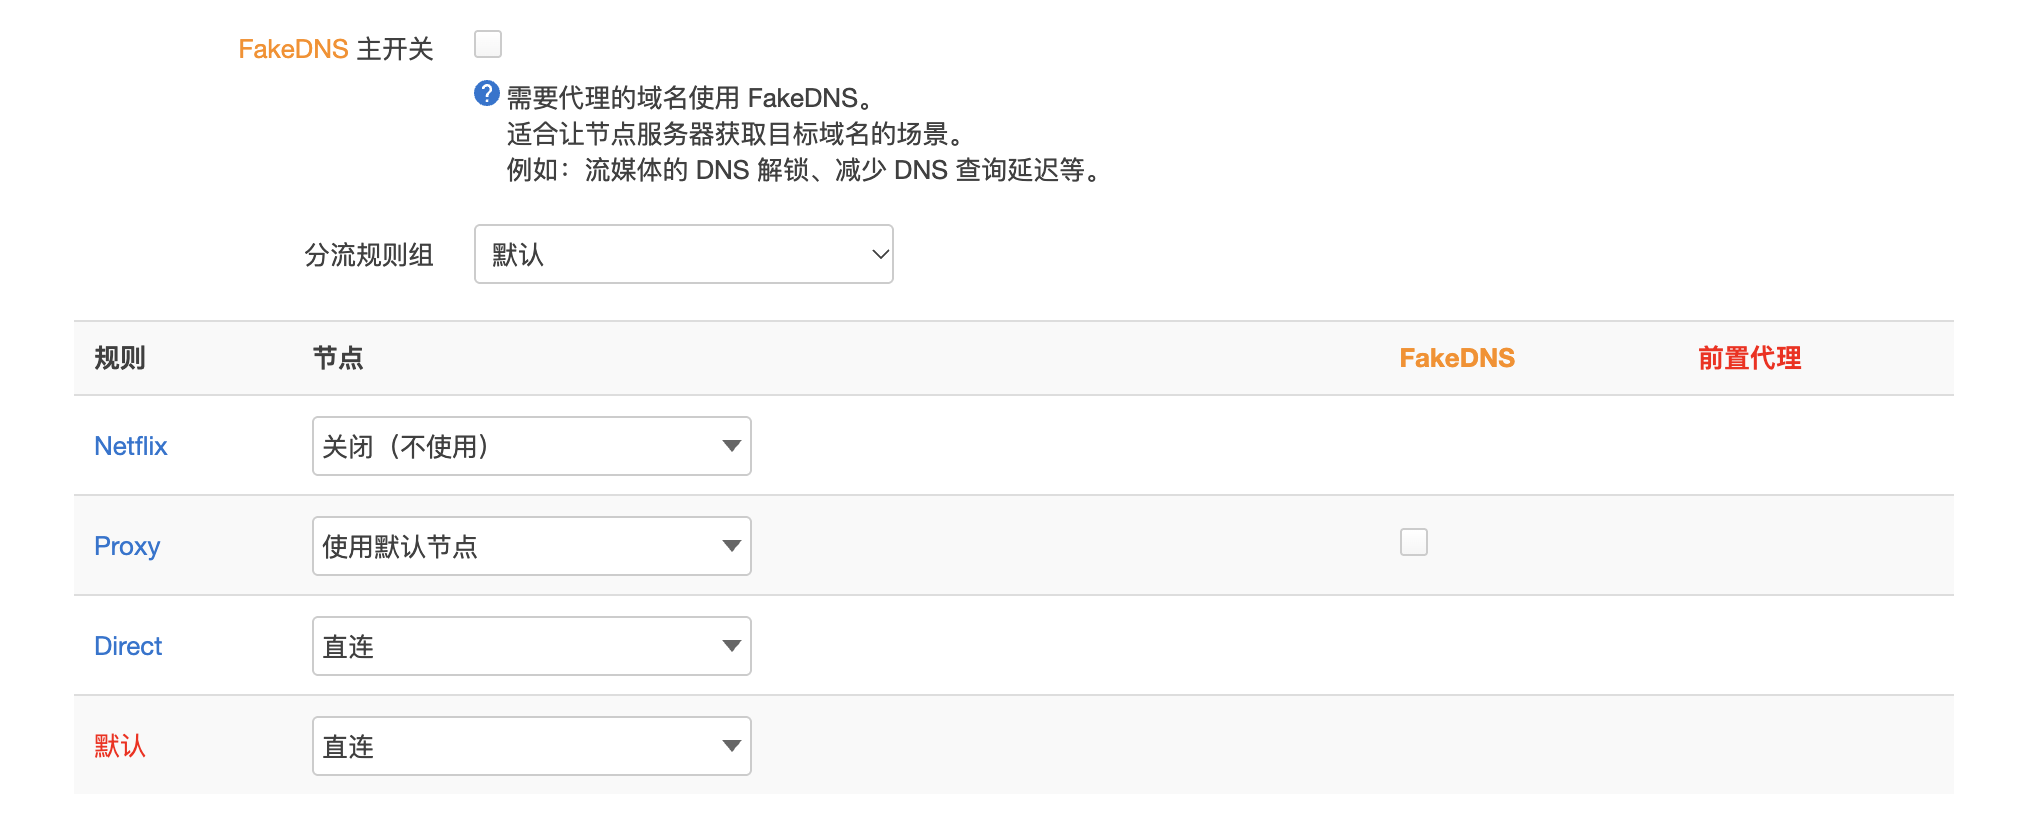
在Passwall配置前置代理,分为两种模式:
分流核心中配置前置代理节点
或者是
给一个节点配置前置代理节点
在「分流规则」配置中,对一个分流规则选择一个节点,选择「前置代理」节点即可。
同时,也可以配置「前置代理」节点为「节点策略组」。